1/50
Urządzenia warstwy 2: świat ramek i adresów MAC
Slajd wprowadza warstwę łącza danych i wyjaśnia, dlaczego przełączniki stanowią podstawę współczesnych sieci lokalnych.

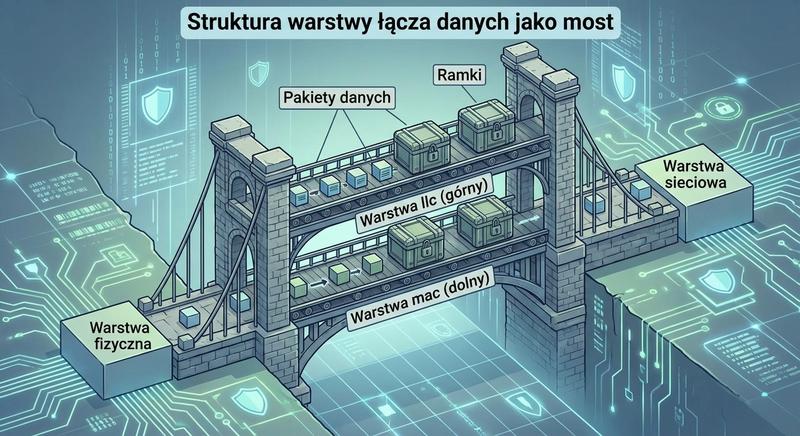
Warstwa łącza danych wprowadza ramki i adresy MAC

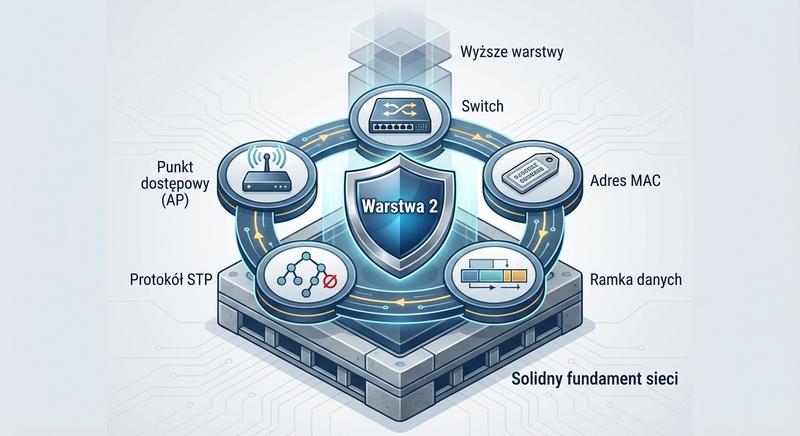
  • Warstwa 2 modelu ISO/OSI: trzeci wykład z budowy i konfiguracji urządzeń sieciowych dotyczy warstwy łącza danych, która odpowiada za niezawodne przesyłanie danych między sąsiednimi węzłami w obrębie segmentu.
  • Ramki: jednostki danych L2 enkapsulują pakiety warstwy wyższej i zawierają adresy MAC oraz sumę kontrolną.
  • Zakres wykładu: przełączniki, adresacja MAC, sieci VLAN, protokół STP oraz bezpieczeństwo warstwy L2.
  • Przełączniki: analizują ramki i podejmują decyzje na podstawie adresów MAC, efektywnie zarządzając ruchem w sieci LAN.
  • Znaczenie: to przede wszystkim przełączniki stanowią kręgosłup współczesnych sieci lokalnych.
Ramka - jednostka danych warstwy łącza danych, która enkapsuluje pakiet warstwy wyższej i zawiera adresy MAC oraz sumę kontrolną.
2/50
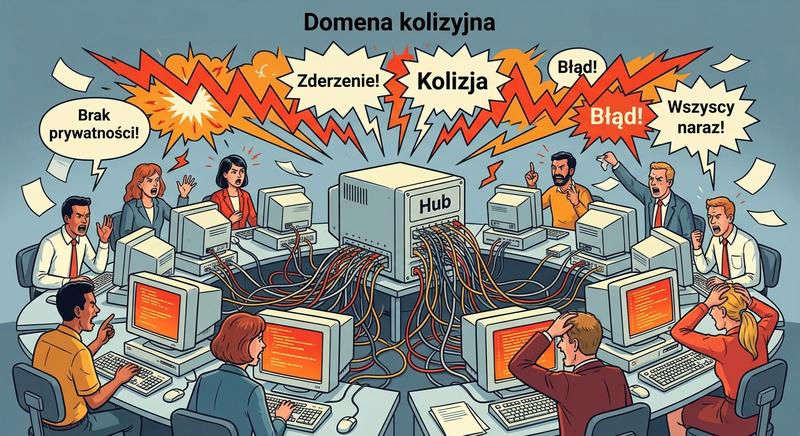
Problem do rozwiązania: globalna domena kolizyjna
Slajd pokazuje, dlaczego wspólna domena kolizyjna na hubach wymusiła wprowadzenie urządzeń warstwy 2.

Wspólna domena kolizyjna wymusiła nowe urządzenia

  • Huby i repeatery: urządzenia warstwy 1 działają w trybie „powtórz wszystko” i propagują kolizje na wszystkie porty.
  • Skutek: cała sieć na hubach to jedna wielka domena kolizyjna, a więcej urządzeń oznacza więcej kolizji i spadek wydajności.
  • Potrzeba: segmentacja sieci i osobne, izolowane domeny kolizyjne dla każdego portu.
  • Rozwiązanie: warstwa 2 modelu ISO/OSI, czyli mosty i przełączniki.
Domena kolizyjna - obszar sieci, w którym transmisje dwóch stacji mogą się zderzyć.
3/50
Rola warstwy 2: warstwa łącza danych
Slajd opisuje zadania warstwy łącza danych i podział na podwarstwy LLC oraz MAC.

Warstwa łącza danych dzieli się na LLC i MAC

  • Data Link Layer: druga warstwa modelu OSI odpowiada za niezawodne przesyłanie danych między dwoma bezpośrednio połączonymi węzłami.
  • LLC: kontroluje logiczne połączenie, multipleksuje protokoły warstwy wyższej i zarządza przepływem.
  • MAC: zarządza dostępem do fizycznego medium, adresacją i granicami ramek, a błędy wykrywa suma kontrolna.
  • Ramki: zawierają nagłówek z adresami MAC źródła i celu, dane oraz sumę kontrolną.
LLC - podwarstwa warstwy łącza danych odpowiedzialna za identyfikację protokołu i kontrolę logicznego łącza.
4/50
Adres MAC: fundament działania warstwy 2
Slajd wyjaśnia budowę i znaczenie 48-bitowego adresu MAC.

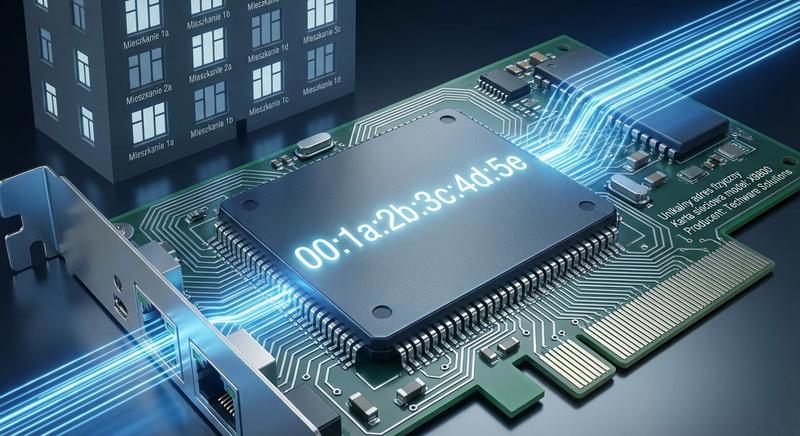
Adres MAC identyfikuje interfejs sieciowy

  • Budowa: adres MAC to 48-bitowy identyfikator interfejsu, którego unikalność wynika z rejestru OUI, choć można go zmienić programowo.
  • Zapis: jest przechowywany w pamięci EEPROM lub flash; pierwsze 24 bity to OUI producenta, a pozostałe 24 to numer seryjny.
  • Decyzje L2: na podstawie adresów MAC urządzenia warstwy 2 przekazują ramki.

Przykład zapisu szesnastkowego: 00:1A:2B:3C:4D:5E.

Adres MAC - 48-bitowy identyfikator interfejsu sieciowego, zwykle zapisywany w formacie szesnastkowym.
5/50
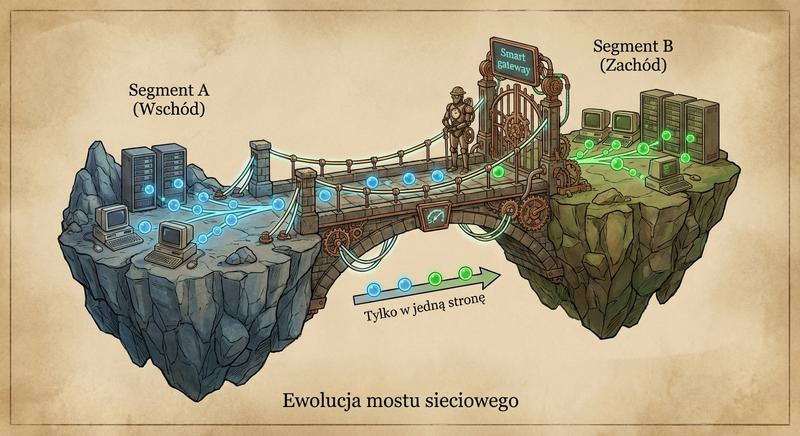
Poprzednik przełącznika: most (bridge)
Slajd przedstawia most jako pierwsze urządzenie warstwy 2 oddzielające domeny kolizyjne.

Most był pierwszym urządzeniem segmentującym

  • Budowa: most to urządzenie warstwy 2, zazwyczaj z dwoma portami.
  • Działanie: analizuje adresy MAC i decyduje, czy przepuścić ramkę do drugiego segmentu, czy zatrzymać ją w bieżącym.
  • Segmentacja: most potrafił oddzielić dwie domeny kolizyjne.
  • Ograniczenie: implementacja programowa ograniczała wydajność do kilku tysięcy ramek na sekundę, ale był to pierwszy krok do inteligentnej segmentacji.
Most - dwuportowe urządzenie warstwy 2, które przekazuje ramki między segmentami na podstawie adresów MAC.
6/50
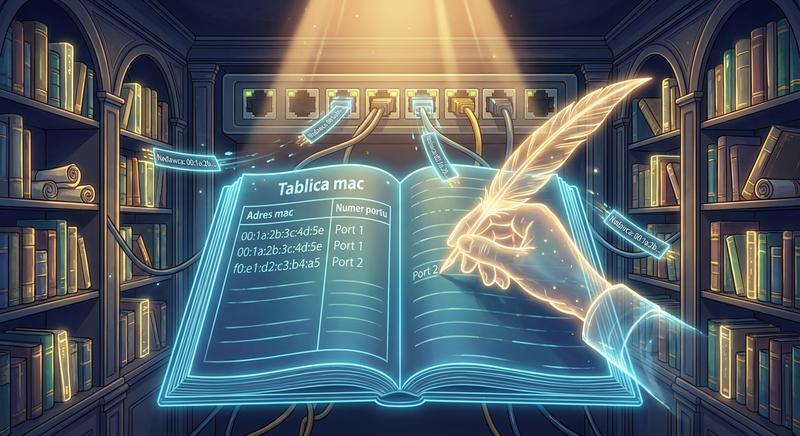
Jak uczył się most? Tablica MAC
Slajd objaśnia proces uczenia się mostu i budowę tablicy adresów MAC.

Most uczy się adresów i buduje tablicę MAC

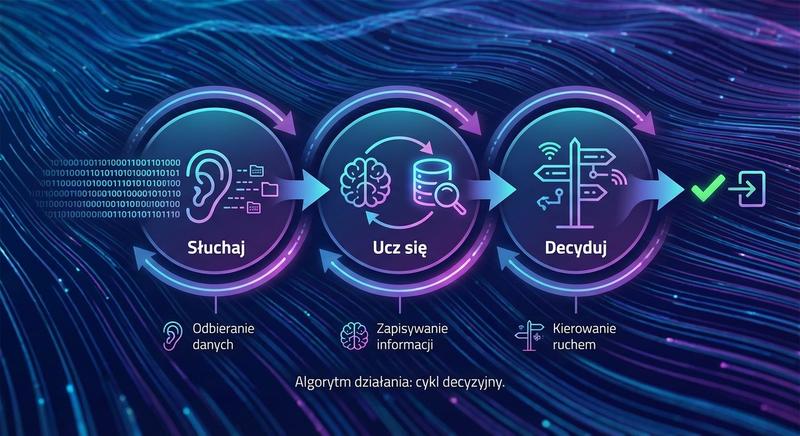
  • Uczenie: po odebraniu ramki most odczytuje źródłowy adres MAC.
  • Nowy wpis: jeśli adresu nie ma w tablicy, most zapisuje go z numerem portu wejściowego i wie, gdzie znajduje się urządzenie.
  • Wysyłka: późniejsze ramki do znanego adresu są kierowane przez właściwy port.
  • Nieznany cel: ramka trafia na wszystkie pozostałe porty w procesie zalewania.
  • Aktualizacja: tablica jest utrzymywana przez uczenie się i starzenie wpisów.
Tablica MAC - zestaw wpisów wiążących adresy MAC z portami, aktualizowany przez uczenie się i starzenie wpisów.
7/50
Urządzenie nr 1: przełącznik (switch)
Slajd charakteryzuje przełącznik jako wieloportowego następcę mostu przetwarzającego ramki w układach ASIC.

Przełącznik rozwija ideę mostu

  • Następca mostu: działa w warstwie 2 i podejmuje decyzje na podstawie adresów MAC, ale robi to szybciej i wydajniej.
  • Porty: przełącznik ma ich wiele, od kilku do kilkudziesięciu.
  • ASIC: wyspecjalizowane układy przetwarzają ramki w sprzęcie, pozwalając osiągać miliony ramek na sekundę i wydajność wire-speed.
  • Pamięć CAM: przechowuje adresy MAC i jest przeszukiwana sprzętowo.
  • Domeny kolizyjne: każdy port przełącznika stanowi osobną domenę kolizyjną.
Przełącznik - wieloportowe urządzenie warstwy 2, które przekazuje ramki na podstawie tablicy MAC.
8/50
Segmentacja domen kolizyjnych
Slajd wyjaśnia, jak przełącznik dzieli jedną domenę kolizyjną na osobne domeny dla każdego portu.

Każdy port tworzy osobną domenę kolizyjną

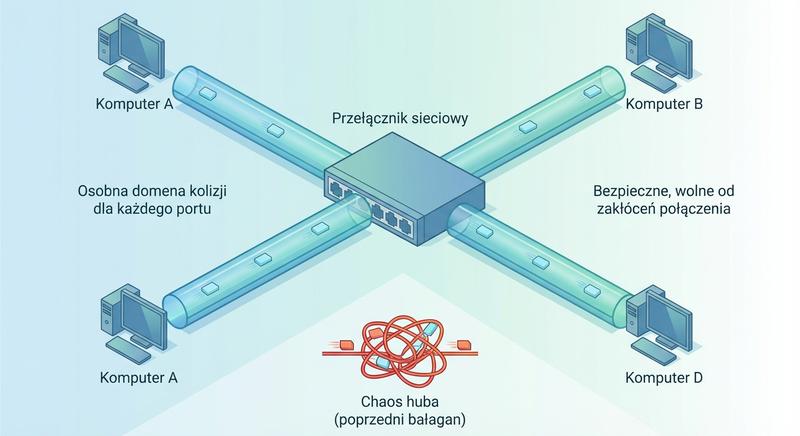
  • Segmentacja: przełącznik dzieli sieć na osobne domeny kolizyjne dla każdego portu, inaczej niż hub.
  • Izolacja: kolizja na jednym porcie nie wpływa na pozostałe porty.
  • Równoległość: komputery na różnych portach mogą jednocześnie nadawać i odbierać dane bez kolizji.
  • Wydajność: każde połączenie między portami staje się niezależnym kanałem, co znacznie zwiększa przepustowość sieci.
Mikrosegmentacja - podział sieci na segmenty z pojedynczym urządzeniem na porcie.
9/50
Czym jest domena kolizyjna?
Slajd definiuje domenę kolizyjną i wyjaśnia różnicę między hubem a przełącznikiem.

Domena kolizyjna zależy od rodzaju urządzenia

  • Definicja: domena kolizyjna to fragment sieci, w którym ramki dwóch różnych urządzeń mogą się zderzyć.
  • Hub: wszystkie jego porty należą do tej samej domeny kolizyjnej.
  • Przełącznik: każdy port to osobna domena, więc możliwych jest N/2 rozmów dwukierunkowych i do N jednoczesnych transmisji.
  • Izolacja: przełącznik wirtualnie izoluje każdy port, tworząc oddzielne „rury” transmisyjne.
Domena kolizyjna - fragment sieci, w którym ramki mogą kolidować.
10/50
Wewnętrzna magistrala huba
Slajd porównuje wewnętrzną magistralę huba z macierzą przełączającą przełącznika.

Hub współdzieli magistralę, przełącznik nie

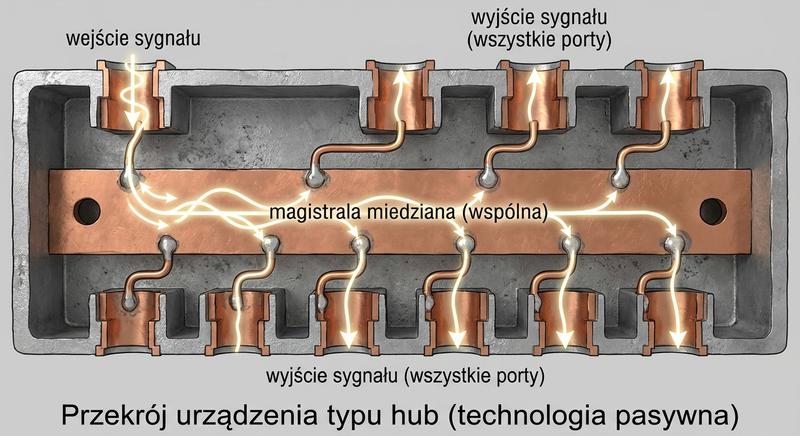
  • Hub: ma wewnętrzną magistralę elektryczną, do której podłączone są wszystkie porty.
  • Sygnał: po dotarciu na jeden port jest regenerowany i wypychany na magistralę, a stamtąd na pozostałe porty.
  • Skutek: hub działa jak jeden długi kabel, więc wszystkie urządzenia współdzielą to samo medium.
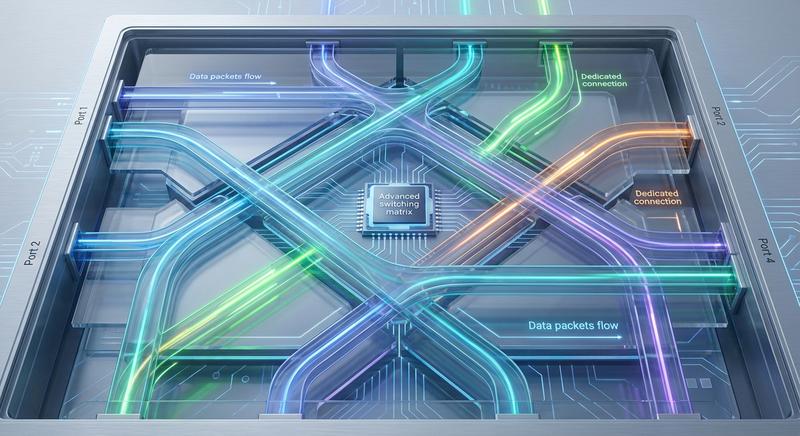
  • Przełącznik: nie ma wspólnej magistrali, a ramki przechodzą bezpośrednio między portami przez macierz przełączającą.
Macierz przełączająca - wewnętrzna struktura przełącznika zestawiająca niezależne połączenia między parami portów.
11/50
Mikrosegmentacja i koniec CSMA/CD
Slajd omawia mikrosegmentację i jej związek z rezygnacją z CSMA/CD oraz pracą full-duplex.

Mikrosegmentacja kończy potrzebę CSMA/CD

  • Mikrosegmentacja: każdy port tworzy małą domenę kolizyjną złożoną z portu przełącznika i podłączonego urządzenia.
  • CSMA/CD: staje się zbędny, bo tylko dwa urządzenia dzielą medium i nie ma potrzeby nasłuchiwania.
  • Okablowanie: 10BASE-T i 100BASE-TX używają osobnych par przewodów do nadawania i odbioru.
  • Szybsze standardy: 1000BASE-T i 10GBASE-T wykorzystują wszystkie cztery pary jednocześnie w obu kierunkach z kasowaniem echa.
  • Full-duplex: eliminuje kolizje i podwaja efektywną przepustowość połączenia.
Pełny dupleks - tryb pracy łącza umożliwiający jednoczesne nadawanie i odbieranie.
12/50
Budowa tablicy MAC w przełączniku
Slajd opisuje krok po kroku budowę tablicy MAC i reguły forward, flood oraz filter.

Tablica MAC powstaje w procesie uczenia

  • Krok 1: przełącznik odbiera ramkę na porcie nr 1.
  • Krok 2: odczytuje źródłowy adres MAC z nagłówka ramki.
  • Krok 3: jeśli adresu nie ma w tablicy, dodaje go wraz z numerem portu i znacznikiem czasu.
  • Krok 4: sprawdza adres docelowy ramki i szuka go w tablicy.
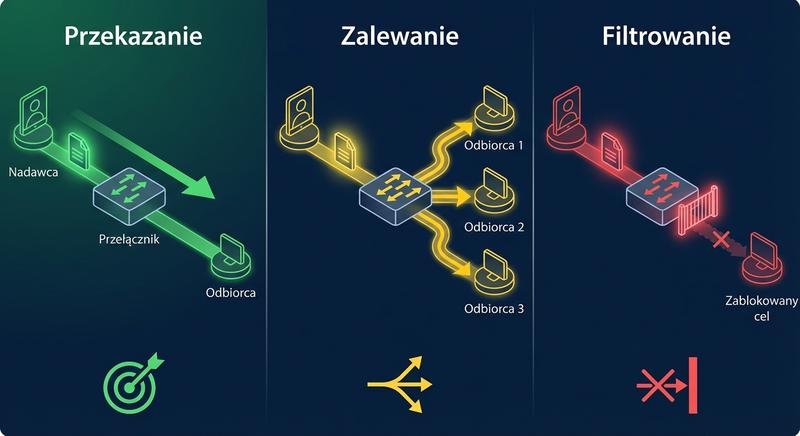
  • Krok 5: znany adres oznacza forwarding tylko na właściwy port, a nieznany adres powoduje zalewanie na wszystkie porty poza źródłowym.
  • Krok 6: adres w tym samym segmencie co źródło powoduje filtering, czyli odrzucenie ramki.
  • Starzenie: wpisy mają ograniczony czas życia, zwykle 300 sekund, po którym nieaktywny wpis jest usuwany.
Starzenie wpisu - usuwanie nieaktywnego wpisu z tablicy MAC po upływie czasu życia.
13/50
Trzy działania przełącznika: Forward, Flood, Filter
Slajd porządkuje trzy decyzje przełącznika: przekazanie, zalanie i odrzucenie.

Przełącznik wybiera forward, flood albo filter

  • Forward: adres docelowy jest w tablicy MAC i wskazuje inny port niż źródłowy, więc ramka trafia tylko na ten port.
  • Flood: brak adresu docelowego w tablicy lub ramka broadcast albo multicast powoduje wysyłkę na wszystkie porty poza źródłowym.
  • Filter: adres docelowy znajduje się w tym samym segmencie co źródło, więc ramka jest odrzucana, bo urządzenie już ją otrzymało.
Zalewanie - rozesłanie ramki na wszystkie porty poza portem źródłowym.
14/50
Sprawdzanie tablicy MAC w CLI
Slajd pokazuje, jak sprawdzić tablicę MAC w CLI przełącznika Cisco.

Tablicę MAC sprawdzisz w CLI Cisco

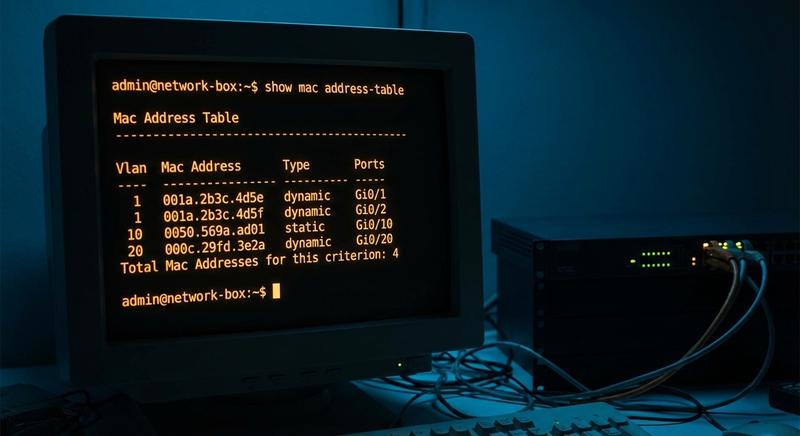
  • Polecenie: show mac address-table wpisuje się w wierszu poleceń CLI przełącznika zarządzalnego.
  • Kolumny: wynik podaje adres MAC, typ wpisu, numer VLAN oraz port, przez który adres jest osiągalny.
  • Typy: DYNAMIC oznacza wpis poznany dynamicznie, a STATIC wpis skonfigurowany ręcznie.
  • Przykład: tablica obejmuje VLAN 1 oraz porty Gi0/1, Gi0/2, Gi0/24 i CPU.
Switch# show mac address-table
          Mac Address Table
-------------------------------------------
Vlan    Mac Address       Type        Ports
----    -----------       --------    -----
   1    0050.7966.6800    DYNAMIC     Gi0/1
   1    0050.7966.6801    DYNAMIC     Gi0/2
   1    aaaa.bbbb.cccc    STATIC      Gi0/24
   1    ffff.ffff.ffff    STATIC      CPU
Wpis statyczny - ręcznie zdefiniowany wpis w tablicy MAC, przypisany do portu i VLAN.
15/50
Wielu nadawców jednocześnie
Slajd wyjaśnia, jak przełącznik obsługuje wiele jednoczesnych transmisji.

Przełącznik obsługuje wiele transmisji naraz

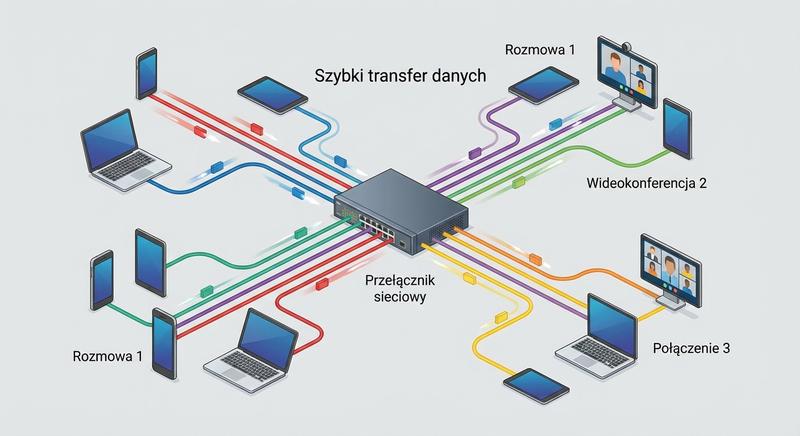
  • Różnica: w hubie tylko jedna para mogła nadawać w danym momencie, a w przełączniku wiele par komunikuje się jednocześnie.
  • Ścieżki: przełącznik tworzy tymczasowe, wirtualne połączenia między odpowiednimi portami.
  • Przepustowość sumaryczna: jest sumą przepustowości wszystkich jednoczesnych połączeń.
  • Przykład: 24-portowy przełącznik Gigabit Ethernet osiąga teoretycznie 48 Gb/s, czyli 24 porty po 1 Gb/s w każdym kierunku; pojedynczy strumień używa 1 Gb/s.
Przepustowość sumaryczna - łączna przepustowość przełącznika przy równoczesnym ruchu na wielu portach.
16/50
Tryb Full-Duplex: podwojenie pasma
Slajd wyjaśnia zasadę działania trybu pełnego dupleksu i znaczenie zgodności dupleksu.

Full-duplex podwaja efektywne pasmo

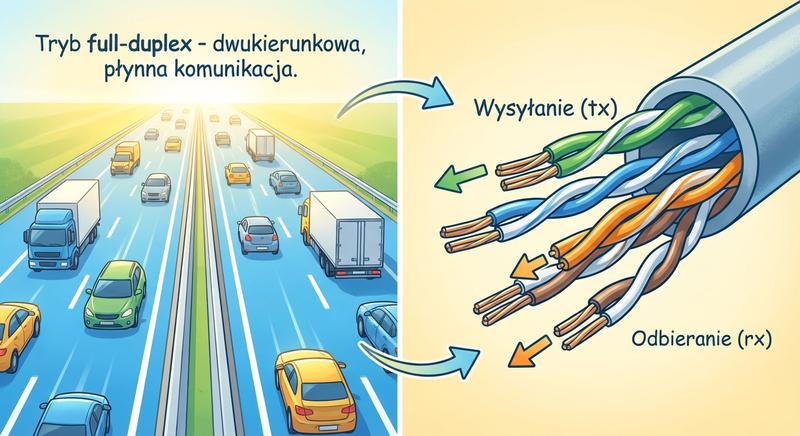
  • Standard: tryb pełnego dupleksu jest podstawą współczesnych sieci przełączanych.
  • Okablowanie: 10BASE-T i 100BASE-TX mają osobne pary, a Gigabit Ethernet wykorzystuje wszystkie cztery pary w obu kierunkach.
  • Efekt: jednoczesne wysyłanie i odbieranie efektywnie podwaja przepustowość połączenia.
  • Przykład: port 1000 Mb/s w full-duplex daje 1000 Mb/s w każdą stronę, czyli łącznie 2000 Mb/s.
  • Wymóg: oba urządzenia muszą obsługiwać i poprawnie skonfigurować ten tryb; duplex mismatch jest częstą przyczyną problemów z wydajnością.
Duplex mismatch - niezgodność trybu dupleksu na dwóch końcach łącza, prowadząca do błędów i spadku wydajności.
17/50
Metoda Store-and-Forward
Slajd omawia metodę store-and-forward i jej wpływ na integralność ramek oraz opóźnienie.

Store-and-forward sprawdza całą ramkę

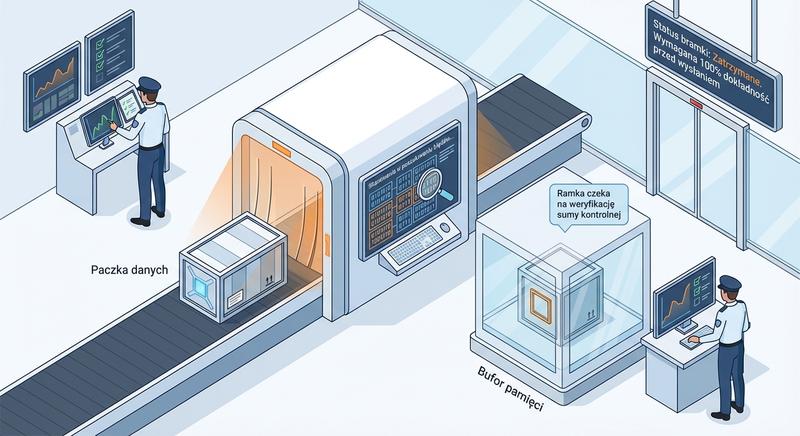
  • Zasada: przełącznik odbiera całą ramkę, zapisuje ją w pamięci buforowej i analizuje.
  • Kontrola: sprawdza sumę kontrolną FCS w stopce, aby wykryć uszkodzenie.
  • Decyzja: uszkodzona ramka jest odrzucana, a poprawna trafia na port wynikający z adresu docelowego.
  • Zaleta: metoda eliminuje uszkodzone ramki z sieci.
  • Wada: wyższe opóźnienie, ponieważ cała ramka musi zostać odebrana przed przekazaniem.
Store-and-forward - metoda przekazywania po odebraniu całej ramki i sprawdzeniu sumy FCS.
18/50
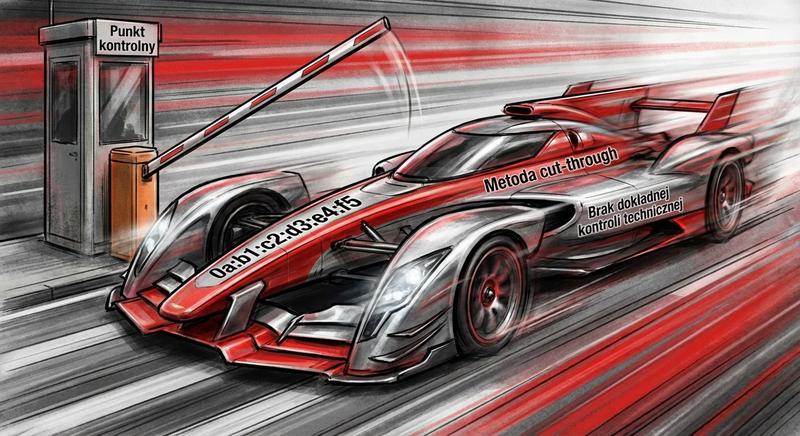
Metoda Cut-Through
Slajd omawia metodę cut-through oraz jej odmiany fast-forward i fragment-free.

Cut-through przekazuje ramkę wcześniej

  • Zasada: przełącznik zaczyna przekazywać ramkę po odczytaniu adresu docelowego, jeszcze przed odebraniem całości.
  • Fast-forward: przekazuje po 6-bajtowym polu adresu docelowego za preambułą i SFD; daje najmniejsze opóźnienie, ale ryzyko propagacji uszkodzonych ramek.
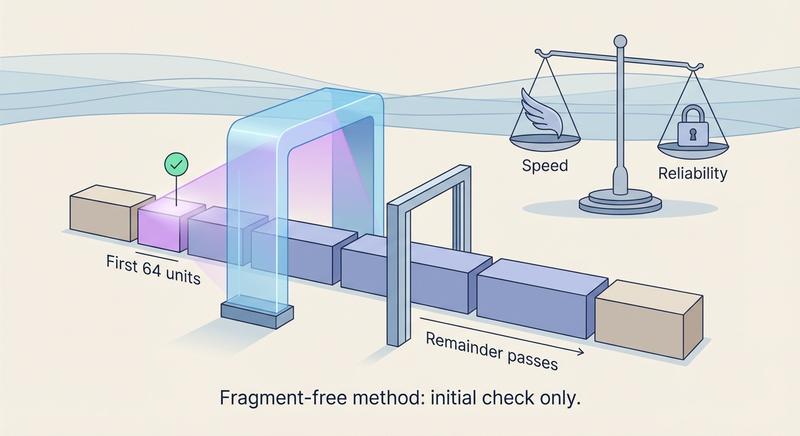
  • Fragment-free: czeka na pierwsze 64 bajty, czyli minimalny rozmiar ramki Ethernet, i eliminuje runt frames powstałe w kolizji.
  • Kompromis: metoda ma niższe opóźnienie niż store-and-forward, ale może propagować błędy; wybiera się ją tam, gdzie liczy się szybkość, a błędy są rzadkie.
Cut-through - metoda przekazywania rozpoczętego przed odebraniem całej ramki.
19/50
Fragment-Free: kompromis techniczny
Slajd wyjaśnia, dlaczego fragment-free czeka na 64 bajty ramki.

Fragment-free czeka na 64 bajty

  • Pozycja: to kompromis między store-and-forward a cut-through.
  • Próg: pierwsze 64 bajty to okno kolizyjne i jednocześnie minimalny rozmiar poprawnej ramki Ethernet.
  • Runt: ramka krótsza niż 64 bajty jest prawie na pewno wynikiem kolizji i fragmentem uszkodzonej ramki.
  • Ograniczenie: co najmniej 64 bajty zmniejsza ryzyko kolizji, ale nie usuwa innych błędów wykrywanych przez FCS.
  • Korzyść: niższe opóźnienie niż store-and-forward przy eliminowaniu ramek powstałych w kolizji.
Runt - ramka krótsza niż 64 bajty, zwykle powstała w wyniku kolizji.
20/50
Problem opóźnień: milisekundy mają znaczenie
Slajd wyjaśnia pojęcie opóźnienia przełączania i jego znaczenie w aplikacjach czasu rzeczywistego.

Opóźnienie przełączania ma znaczenie

  • Definicja: latencja to czas od odebrania pierwszego bitu ramki na porcie wejściowym do wysłania pierwszego bitu na porcie wyjściowym.
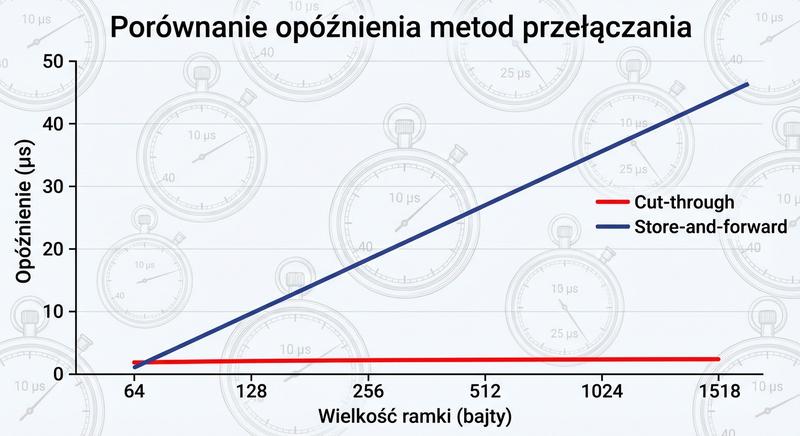
  • Store-and-forward: opóźnienie zależy od rozmiaru ramki; dla 1500 bajtów przy 1 Gb/s wynosi około 12 mikrosekund.
  • Cut-through: opóźnienie jest stałe i wynosi kilka mikrosekund niezależnie od rozmiaru ramki.
  • Zastosowania: centra danych i handel algorytmiczny wymagają ekstremalnie niskiej latencji.
  • Nowoczesne przełączniki: modele high-end osiągają opóźnienia poniżej 1 mikrosekundy.
Latencja - czas od odebrania pierwszego bitu ramki do wysłania pierwszego bitu na porcie wyjściowym.
21/50
Przełączanie adaptacyjne
Slajd omawia przełączanie adaptacyjne jako zmianę metody przekazywania zależnie od liczby błędów.

Przełączanie adaptacyjne reaguje na błędy

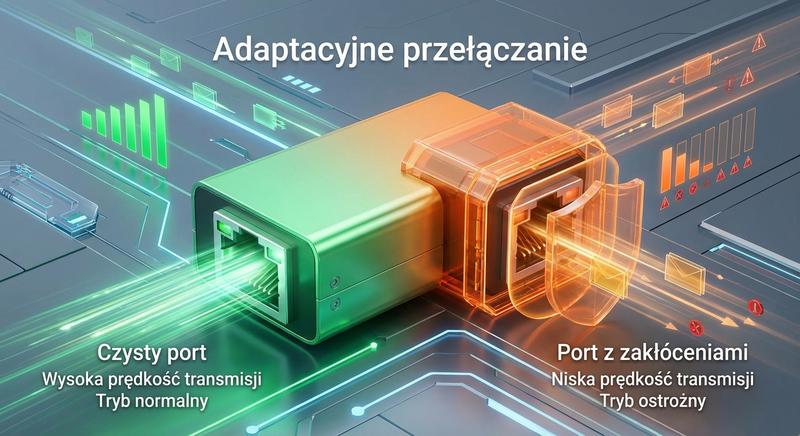
  • Zasada: funkcja dynamicznie wybiera metodę przekazywania ramek zależnie od warunków w sieci.
  • Monitorowanie: przełącznik śledzi poziom błędów na każdym porcie.
  • Niskie błędy: poniżej progu, na przykład 0,1%, wybierany jest cut-through dla maksymalnej wydajności.
  • Wysokie błędy: przełączenie na store-and-forward eliminuje uszkodzone ramki i zapobiega propagacji błędów.
  • Efekt: niskie opóźnienie w normalnej pracy i niezawodność w przypadku problemów z łączem.
Przełączanie adaptacyjne - wybór metody przekazywania zależnie od poziomu błędów na porcie.
22/50
Switch a domena rozgłoszeniowa
Slajd wyjaśnia, że przełącznik nie dzieli domeny rozgłoszeniowej bez konfiguracji VLAN.

Przełącznik nie dzieli domeny rozgłoszeniowej

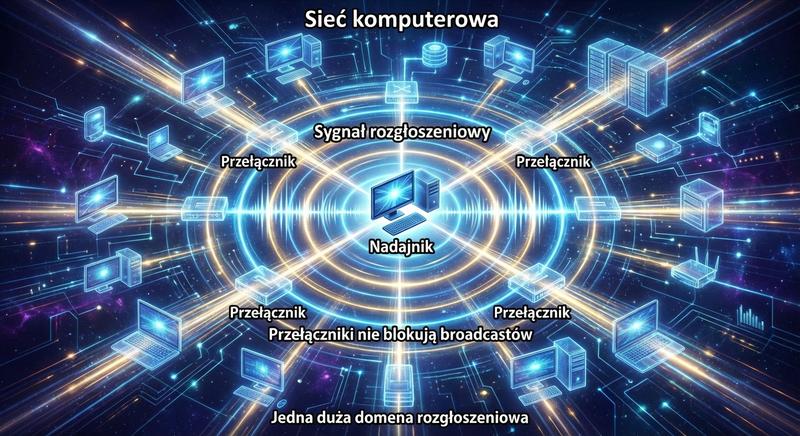
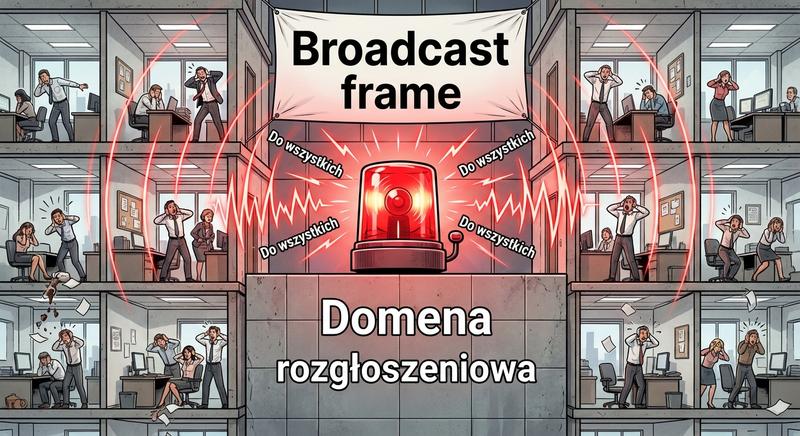
  • Rozróżnienie: przełącznik segmentuje domeny kolizyjne, ale bez konfiguracji VLAN nie dzieli domen rozgłoszeniowych.
  • Domyślnie: wszystkie porty przełącznika należą do tej samej domeny rozgłoszeniowej.
  • Broadcast: ramka z adresem docelowym FF:FF:FF:FF:FF:FF jest rozsyłana na wszystkie porty.
  • Skutek: w dużych sieciach może pojawić się nadmierny ruch broadcastowy.
  • Rozwiązanie: VLAN (Virtual LAN) dzieli sieć na mniejsze domeny rozgłoszeniowe i logicznie wydziela grupy w jednym fizycznym przełączniku.
Domena rozgłoszeniowa - zbiór urządzeń, które odbierają ramki broadcast.
23/50
Czym jest domena rozgłoszeniowa?
Slajd definiuje domenę rozgłoszeniową i rolę routera jako jej granicy.

Granice domeny rozgłoszeniowej wyznaczają routery

  • Definicja: domena rozgłoszeniowa to zbiór urządzeń, które otrzymują ramki broadcast wysłane przez którekolwiek z nich.
  • Adres: broadcast MAC to FF:FF:FF:FF:FF:FF, a każda stacja w domenie musi go obsłużyć, zużywając zasoby procesora i pasmo.
  • Routery: urządzenia warstwy 3 nie propagują broadcastów dalej, więc wyznaczają granice domeny.
  • Przełącznik bez VLAN: cała sieć LAN stanowi jedną domenę rozgłoszeniową.
  • Skala: większa domena oznacza więcej ruchu i gorszą wydajność; 200-500 urządzeń to reguła kciuka, a nie wymaganie normy.
Broadcast - ramka wysyłana do wszystkich stacji w domenie rozgłoszeniowej, adres FF:FF:FF:FF:FF:FF.
24/50
Po co nam broadcasty? ARP i DHCP
Slajd uzasadnia potrzebę broadcastów na przykładzie protokołów ARP i DHCP.

ARP i DHCP korzystają z broadcastów

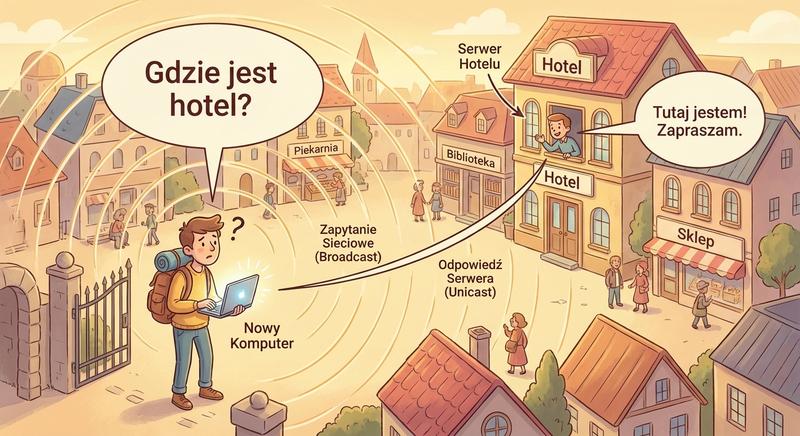
  • Rola: broadcasty są niezbędne do automatycznego wykrywania i konfiguracji urządzeń.
  • ARP: mapuje adresy IPv4 na MAC; ARP Request jest broadcastem z pytaniem „Kto ma adres IP 192.168.1.10?”, a odpowiedź jest unicastem z adresem MAC.
  • DHCP: nowy komputer wysyła broadcast DHCP Discover z pytaniem o adres IP, a serwer odpowiada ofertą.
  • Wniosek: bez broadcastów dynamiczna konfiguracja sieci byłaby niemożliwa.
ARP - protokół odwzorowujący adresy IPv4 na adresy MAC.
25/50
Problem pętli: burza broadcastowa
Slajd wyjaśnia, jak pętla warstwy 2 prowadzi do burzy broadcastowej.

Pętla L2 prowadzi do burzy broadcastowej

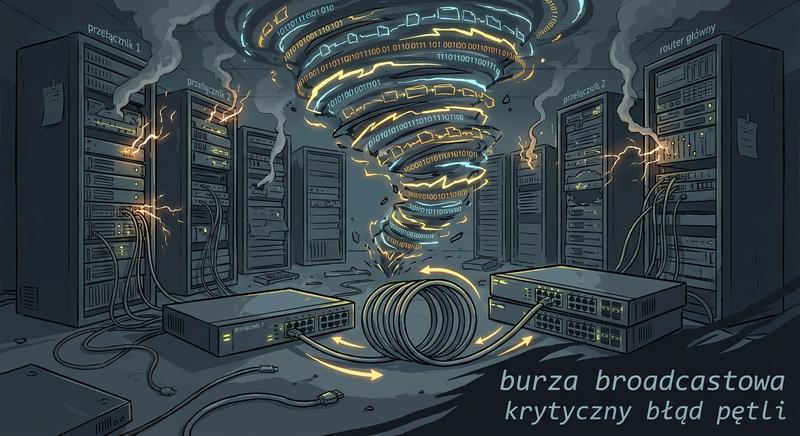
  • Przyczyna: więcej niż jedna ścieżka między dwoma punktami, czyli redundantne połączenia, może utworzyć pętlę sieciową.
  • Skutek: pętla powoduje burzę broadcastową, w której ramki mnożą się i zajmują całe dostępne pasmo.
  • Przykład: dwa przełączniki połączone dwoma kablami; broadcast trafia na oba łącza, B odbiera go dwukrotnie i rozsyła dalej, także z powrotem do A.
  • Tempo: proces zapętla się i w ciągu kilku sekund paraliżuje całą sieć.
Burza broadcastowa - lawinowe namnażanie ramek broadcast przez pętlę w topologii.
26/50
Ochrona przed pętlami: protokół STP
Slajd omawia STP, RSTP i MSTP jako mechanizmy ochrony przed pętlami.

STP usuwa pętle logicznym drzewem

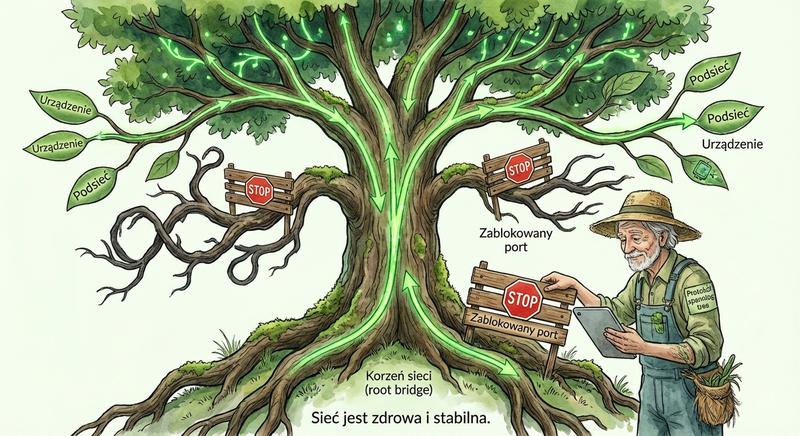
  • Standard: STP, IEEE 802.1D, tworzy logiczną strukturę drzewa bez pętli w sieci z redundantnymi połączeniami.
  • Mechanizm: blokuje niektóre porty w stanie Blocking, aby przerwać pętle, i pozostawia je w gotowości.
  • Odporność: po awarii aktywnego łącza STP odblokowuje port zapasowy; proces trwa od kilkunastu do kilkudziesięciu sekund.
  • RSTP: Rapid STP, IEEE 802.1w, skraca czas przełączania do kilku sekund.
  • Znaczenie: STP był jednym z kluczowych wynalazków umożliwiających budowę niezawodnych sieci przełączanych.
STP - protokół budujący logiczne drzewo bez pętli w sieci przełączanej.
27/50
Switch niezarządzalny vs zarządzalny
Slajd porównuje przełączniki niezarządzalne i zarządzalne.

Przełączniki dzielą się na trzy kategorie

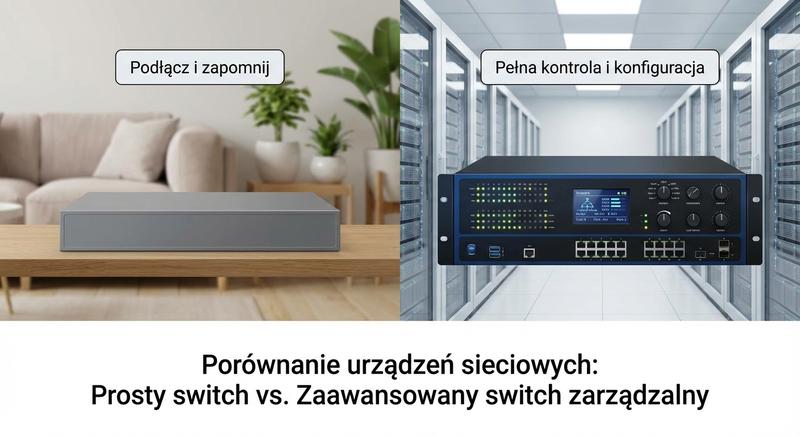
  • Niezarządzalny: plug-and-play, bez interfejsu konfiguracji, z podstawowym L2, uczeniem MAC oraz forward, filter i flood; tani i prosty, ale bez VLAN, STP i port security; stosowany w domach i małych biurach.
  • Zarządzalny: ma CLI, web lub SNMP oraz VLAN, STP/RSTP, Port Security, LACP, QoS, mirroring, zarządzanie pasmem i monitoring; jest niezbędny w sieciach korporacyjnych.
  • Smart (managed Lite): pozycja pośrednia z podstawowym interfejsem i wybranymi funkcjami, takimi jak VLAN czy QoS, ale o ograniczonym zakresie.
  • Dodatkowo: większość przełączników zarządzalnych obsługuje zarządzanie przez sieć, na przykład SNMP i SSH.
Przełącznik zarządzalny - przełącznik z interfejsem konfiguracyjnym i zaawansowanymi funkcjami L2/L3.
28/50
Konfiguracja portu w CLI (Cisco)
Slajd przedstawia podstawową konfigurację portu w CLI Cisco.

Konfiguracja portu odbywa się w CLI Cisco

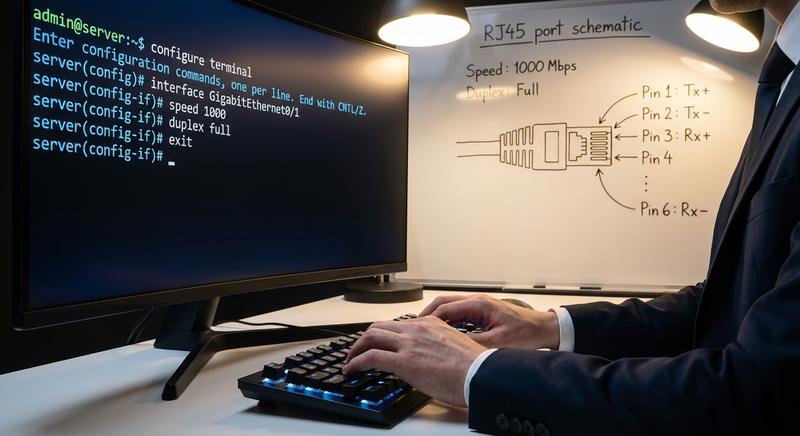
  • Tryb: podstawowa konfiguracja portu odbywa się w trybie konfiguracji interfejsu.
  • Ustawienia: polecenia określają opis portu, szybkość 1000 oraz pełny dupleks.
  • VLAN i funkcje: port trafia do VLAN 10, włączane są Port Security oraz PortFast, który przyspiesza przejście do stanu Forwarding w STP.
  • Aktywacja i zapis: interfejs zostaje włączony, a konfiguracja zapisana do pamięci startowej.
Switch> enable
Switch# configure terminal
Switch(config)# interface GigabitEthernet0/1
Switch(config-if)# description Port dla serwera
Switch(config-if)# speed 1000
Switch(config-if)# duplex full
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10
Switch(config-if)# switchport port-security
Switch(config-if)# spanning-tree portfast
Switch(config-if)# no shutdown
Switch(config-if)# end
Switch# copy running-config startup-config
PortFast - funkcja STP pomijająca stany nasłuchiwania i uczenia na porcie dostępowym.
29/50
Wirtualne sieci VLAN (Virtual LAN)
Slajd wyjaśnia ideę VLAN i znaczenie standardu IEEE 802.1Q.

VLAN dzieli jedną sieć na logiczne LAN-y

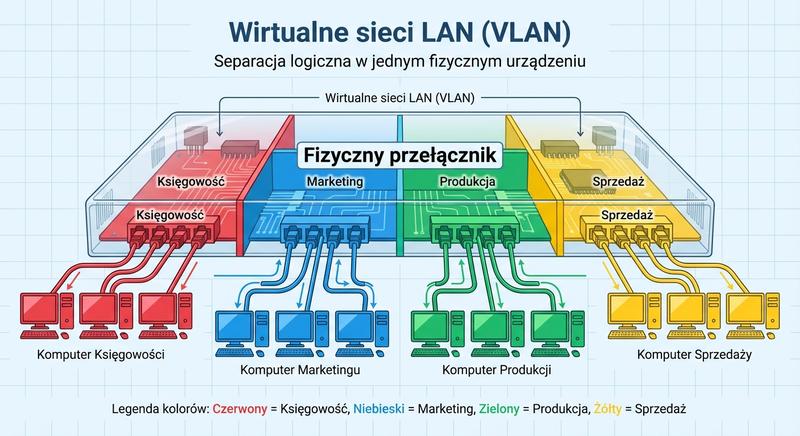
  • Idea: VLAN logicznie dzieli jeden fizyczny przełącznik lub sieć przełączników na odizolowane sieci LAN.
  • Izolacja: urządzenia z różnych VLAN-ów nie widzą swoich ramek, chyba że zostaną połączone przez router.
  • Segmentacja: każdy VLAN jest osobną domeną rozgłoszeniową.
  • Bezpieczeństwo i elastyczność: ruch między VLAN-ami jest blokowany na poziomie przełącznika, a urządzenia grupuje się logicznie niezależnie od położenia.
  • Koszty i standard: rozwiązanie ogranicza liczbę fizycznych przełączników, a ramki między przełącznikami są tagowane zgodnie z IEEE 802.1Q.
VLAN - logicznie wydzielona sieć LAN stanowiąca osobną domenę rozgłoszeniową.
30/50
Bezpieczeństwo: funkcja Port Security
Slajd omawia funkcję Port Security i tryby reakcji na naruszenie.

Port Security ogranicza adresy MAC na porcie

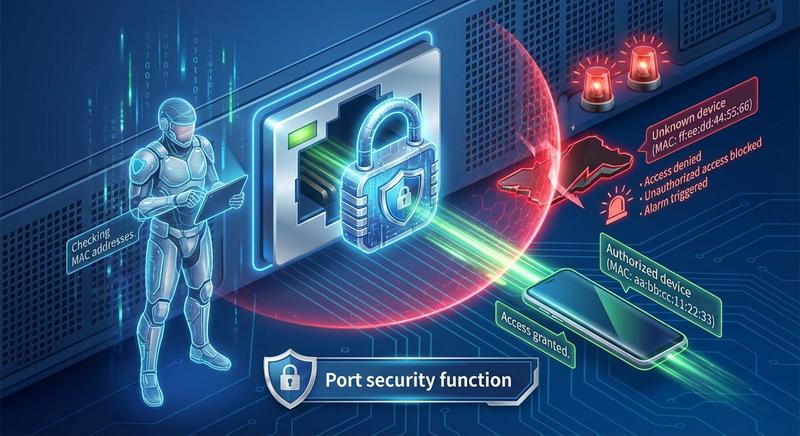
  • Cel: ograniczenie liczby adresów MAC dozwolonych na porcie i blokowanie nieautoryzowanych urządzeń.
  • Konfiguracja: administrator ustala maksimum, na przykład 1, 2 lub 5, oraz sposób reakcji na naruszenie.
  • Protect: odrzuca ramki z nieznanych adresów MAC, ale nie zgłasza naruszenia.
  • Restrict: odrzuca ramki i wysyła powiadomienie do logu lub syslogu.
  • Shutdown: blokuje port w trybie err-disable i jest najbezpieczniejszym trybem.
  • Domyślnie: maksymalna liczba adresów MAC na porcie wynosi 1.

Przykładowa konfiguracja: switchport port-security, switchport port-security maximum 1, switchport port-security violation shutdown.

Port Security - funkcja ograniczająca liczbę adresów MAC dozwolonych na porcie.
31/50
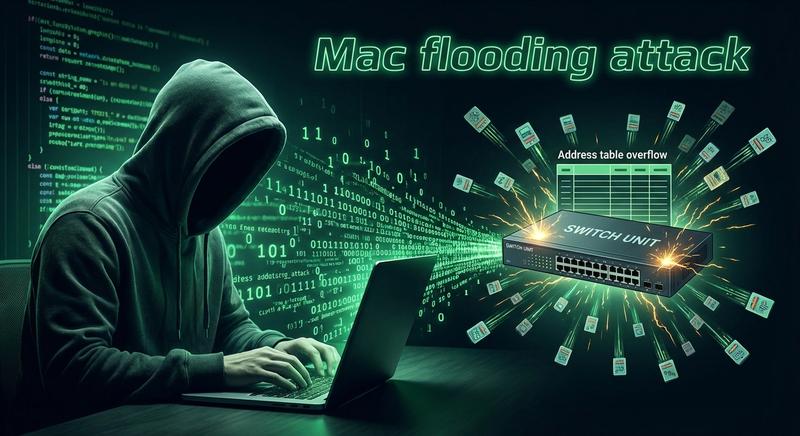
Atak typu MAC Flooding
Slajd opisuje atak MAC flooding i sposoby obrony.

MAC flooding zapełnia tablicę przełącznika

  • Atak: atakujący wysyła ogromną liczbę ramek z losowymi, fałszywymi źródłowymi adresami MAC.
  • Cel: przepełnienie tablicy MAC, czyli wyczerpanie pamięci CAM.
  • Skutek: przełącznik nie może zapamiętać nowych adresów i przechodzi w tryb fail-open, zachowując się jak hub.
  • Konsekwencja: flooding nieznanych unicastów na wszystkie porty pozwala przechwytywać ruch przeznaczony dla innych urządzeń.
  • Obrona: Port Security ograniczający liczbę adresów MAC na porcie oraz przełączniki z większymi tablicami MAC.
MAC flooding - atak polegający na zapełnieniu tablicy MAC fałszywymi adresami.
32/50
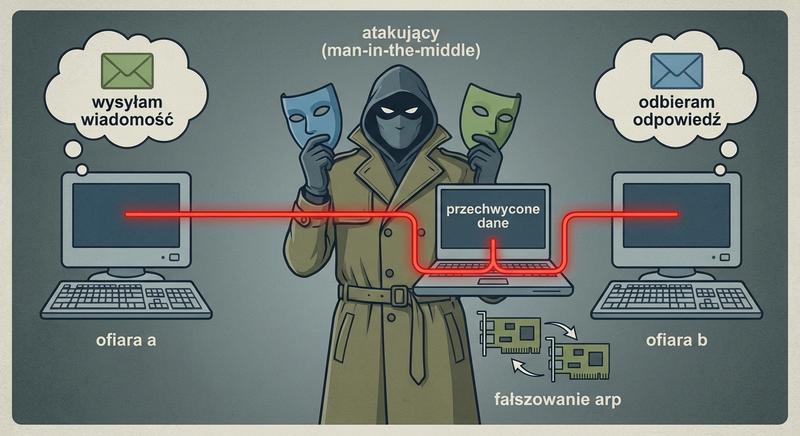
Atak ARP Spoofing (Poisoning)
Slajd opisuje atak ARP spoofing i mechanizm DAI.

ARP spoofing podszywa się pod bramę

  • Atak: ARP Spoofing, zwany też ARP Poisoning, polega na wysyłaniu fałszywych odpowiedzi ARP Reply w sieci lokalnej.
  • Mechanizm: atakujący podaje swój adres MAC jako adres MAC innego urządzenia, na przykład bramy domyślnej.
  • Skutek: ofiary aktualizują tablice ARP i wysyłają ruch przeznaczony dla bramy do atakującego.
  • Przechwycenie: atakujący może przechwytywać, modyfikować lub blokować ruch w modelu man-in-the-middle.
  • Obrona: statyczne wpisy ARP na małą skalę, DAI weryfikujące pakiety ARP oraz VLAN-y ograniczające zasięg ataku.
ARP spoofing - wysyłanie fałszywych odpowiedzi ARP w celu przechwycenia ruchu.
33/50
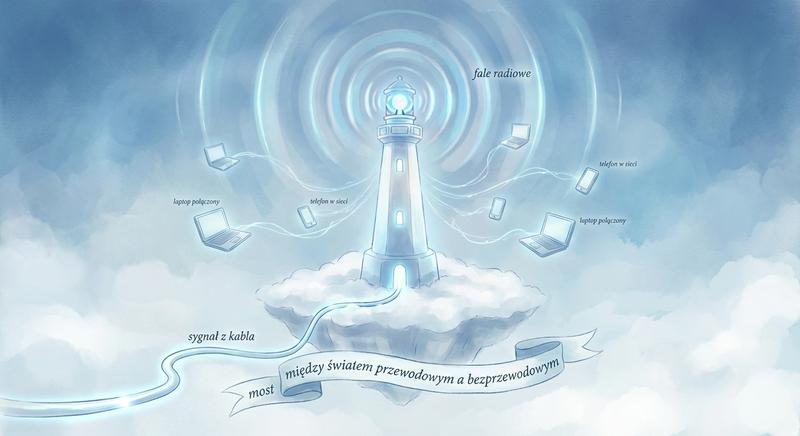
Urządzenie nr 2: punkt dostępowy (Access Point)
Slajd przedstawia punkt dostępowy jako urządzenie warstwy 2 łączące sieć przewodową i radiową.

Punkt dostępowy łączy sieć przewodową z radiową

  • Rola: punkt dostępowy to drugie kluczowe urządzenie L2 i pełni rolę pomostu między siecią kablową a bezprzewodową.
  • Połączenia: z przełącznikiem łączy się kablem Ethernet, a z klientami komunikuje się przez fale radiowe.
  • Model: można go traktować jako przełącznik bezprzewodowy, w którym każdy klient Wi-Fi jest „wirtualnym portem”.
  • Warstwa: AP działa w L2 i mostkuje ramki 802.11 oraz 802.3, konwertując nagłówki między formatami.
Access Point - urządzenie L2 pełniące rolę pomostu między siecią Ethernet a siecią 802.11.
34/50
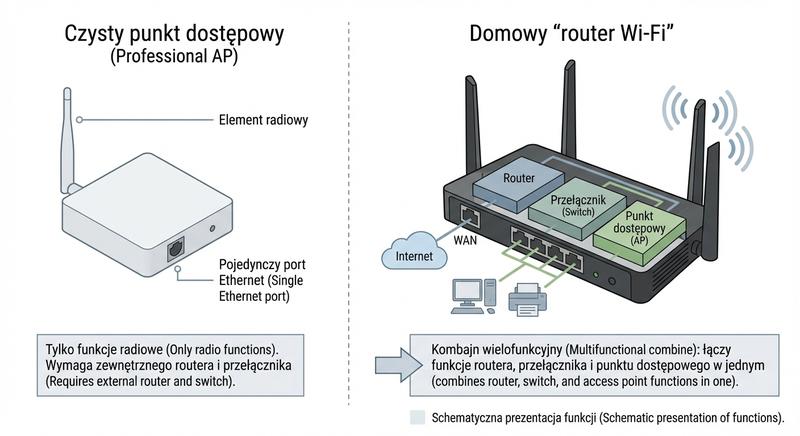
Dlaczego AP to nie zawsze router?
Slajd wyjaśnia, dlaczego punkt dostępowy nie jest routerem.

Punkt dostępowy nie jest routerem

  • Pomyłka: użytkownicy domowi często mylą Access Point z routerem bezprzewodowym.
  • Urządzenie domowe: typowy router, na przykład TP-Link, łączy router L3, przełącznik L2 i Access Point L2.
  • Sam AP: nie wykonuje NAT, nie przydziela adresów IP przez DHCP i nie kieruje ruchem między sieciami.
  • Zadanie: konwersja ramek Ethernet na ramki 802.11 i odwrotnie.
  • Sieci korporacyjne: funkcje te realizują osobne, wyspecjalizowane urządzenia.
Router bezprzewodowy - urządzenie łączące funkcje routera L3, przełącznika L2 i punktu dostępowego.
35/50
Identyfikacja sieci: SSID oraz BSSID
Slajd wyjaśnia znaczenie identyfikatorów SSID i BSSID.

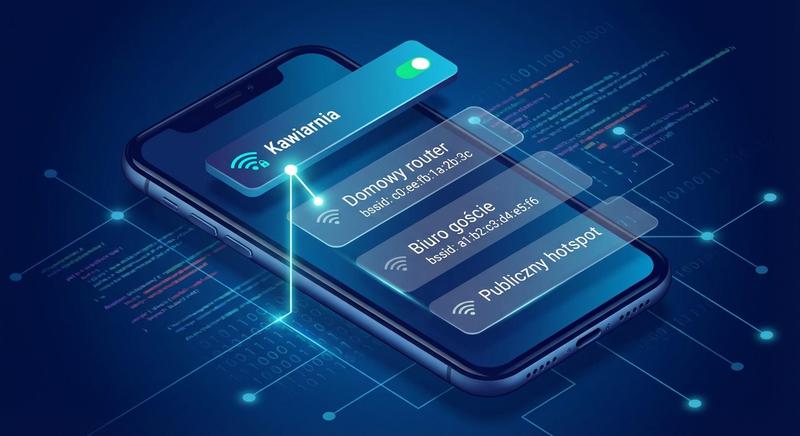
SSID nazywa sieć, BSSID identyfikuje radio

  • SSID: nazwa sieci Wi-Fi widoczna dla użytkowników, o długości do 32 bajtów; ukrycie w beacon frames jest pozorne, bo łatwe do wykrycia.
  • BSSID: adres MAC interfejsu radiowego Access Pointa; każde radio ma unikalny adres MAC.
  • Roaming: wiele AP o tym samym SSID ma różne BSSID, co pozwala klientowi odróżnić punkty dostępowe tej samej sieci.
BSSID - adres MAC interfejsu radiowego punktu dostępowego identyfikujący podstawowy zbiór usług.
36/50
Unikanie kolizji w radiu: CSMA/CA
Slajd omawia CSMA/CA jako metodę unikania kolizji w sieciach bezprzewodowych.

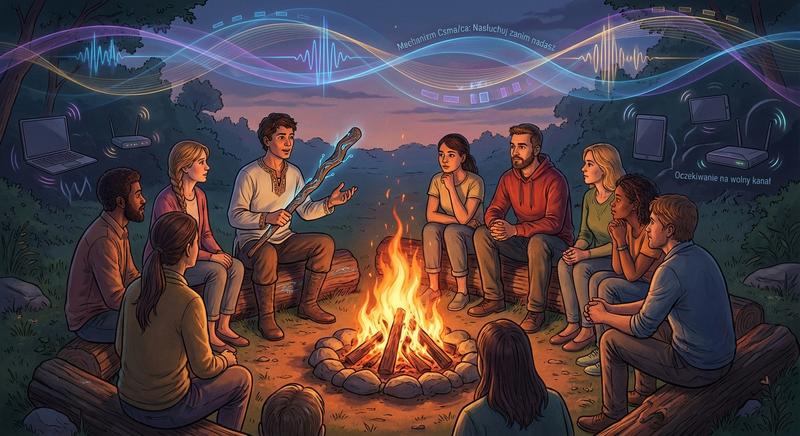
CSMA/CA unika kolizji w sieci Wi-Fi

  • Ograniczenie: CSMA/CD nie działa bezprzewodowo, bo nadajnik nie może jednocześnie nadawać i nasłuchiwać, a własny sygnał zagłusza inne.
  • Ukryty węzeł: nie wszystkie węzły się wzajemnie słyszą, co utrudnia ocenę zajętości medium.
  • Zasada: CSMA/CA stara się zapobiegać kolizjom, zamiast wykrywać je po fakcie.
  • Nasłuch: urządzenie sprawdza kanał przez CCA, a jeśli jest zajęty, czeka losowy czas backoff.
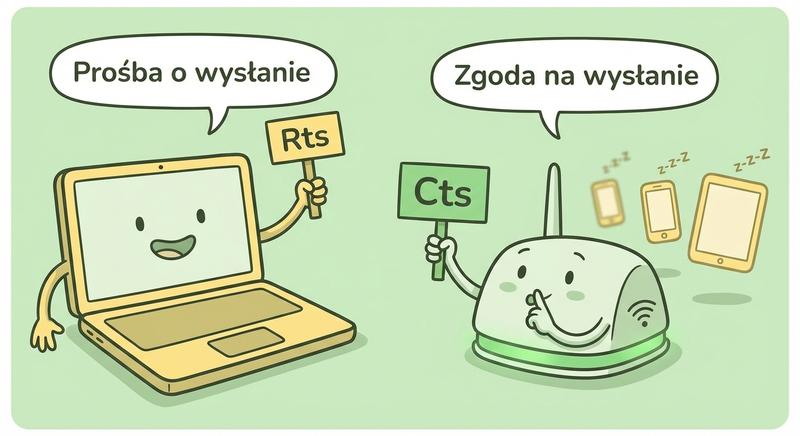
  • RTS/CTS: opcjonalna wymiana ramek RTS i CTS rezerwuje medium przed wysłaniem właściwych danych.
CSMA/CA - protokół dostępu do medium radiowego, który stara się unikać kolizji.
37/50
Problem ukrytego węzła (Hidden Node)
Slajd wyjaśnia problem ukrytego węzła i rolę mechanizmu RTS/CTS.

Ukryty węzeł powoduje kolizje przy AP

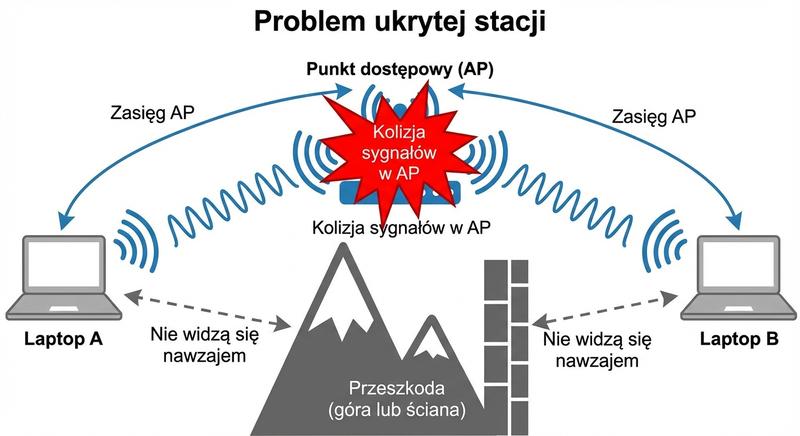
  • Problem: A i C znajdują się po przeciwnych stronach AP B i nie słyszą się nawzajem.
  • Scenariusz: A nadaje do B, a C nie wie o transmisji i także zaczyna nadawać, co powoduje kolizję w punkcie B.
  • Ograniczenie CSMA/CA: ukryte węzły nie słyszą transmisji i nie wiedzą, że medium jest zajęte.
  • Rozwiązanie: RTS/CTS rezerwuje kanał; CTS wysłany przez B słyszy także C i wstrzymuje się z nadawaniem.
Ukryty węzeł - stacja, której transmisji nie słyszą inne stacje, co prowadzi do kolizji.
38/50
Mechanizm RTS/CTS
Slajd objaśnia przebieg wymiany RTS/CTS i rolę licznika NAV.

RTS/CTS rezerwuje kanał przez NAV

  • Rola: opcjonalna funkcja standardu 802.11 pomaga rozwiązać problem ukrytego węzła.
  • Krok 1: urządzenie A wysyła RTS z adresem docelowym i przewidywanym czasem transmisji.
  • Krok 2: AP B odpowiada CTS z tym samym czasem; CTS jest broadcastem słyszanym przez wszystkie urządzenia w zasięgu, w tym C.
  • Krok 3: urządzenia, które usłyszały CTS, ustawiają licznik NAV i wstrzymują nadawanie.
  • Krok 4: A wysyła dane, a B potwierdza odbiór ramką ACK.
  • Narzut: RTS/CTS stosuje się głównie dla dużych ramek lub w środowiskach z widocznym problemem ukrytego węzła.
NAV - wirtualny wskaźnik zajętości kanału ustawiany na podstawie ramki CTS.
39/50
Tryby pracy Access Pointa
Slajd omawia tryby pracy punktu dostępowego.

Punkt dostępowy pracuje w kilku trybach

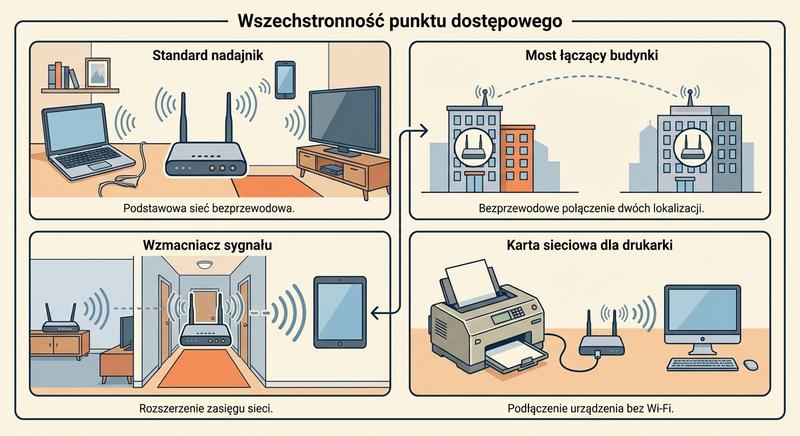
  • Root: standardowy AP podłączony do sieci przewodowej tworzy własną sieć bezprzewodową, do której dołączają klienci.
  • Repeater: AP łączy się bezprzewodowo z innym AP, wzmacnia sygnał i zwiększa zasięg, ale traci połowę przepustowości.
  • Bridge: łączy dwie oddzielne sieci przewodowe łączem bezprzewodowym point-to-point, na przykład między budynkami.
  • Client: AP działa jak klient Wi-Fi innego AP, na przykład w adapterach do gier lub mostach IoT.
WDS - system bezprzewodowej dystrybucji umożliwiający łączenie punktów dostępowych.
40/50
Struktury BSS oraz ESS
Slajd wyjaśnia struktury BSS, ESS oraz IBSS.

BSS, ESS i IBSS opisują struktury Wi-Fi

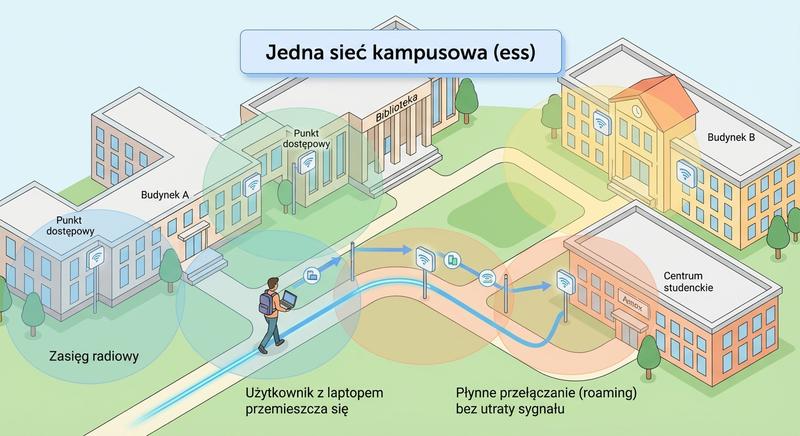
  • BSS: podstawowa jednostka sieci Wi-Fi z jednym AP i wszystkimi klientami; unikalny BSSID to adres MAC AP, a klienci komunikują się przez AP.
  • ESS: wiele BSS połączonych systemem dystrybucyjnym, zwykle przewodowym; wspólny SSID umożliwia roaming i pokrycie biur, kampusów czy hoteli.
  • IBSS: niezależny BSS, czyli sieć ad-hoc bez AP, w której urządzenia komunikują się bezpośrednio.
BSS - podstawowy zbiór usług tworzony przez jeden punkt dostępowy i jego klientów.
41/50
Szyfrowanie: WEP, WPA2 i WPA3
Slajd porównuje mechanizmy bezpieczeństwa WEP, WPA2 i WPA3.

WEP, WPA2 i WPA3 różnią się bezpieczeństwem

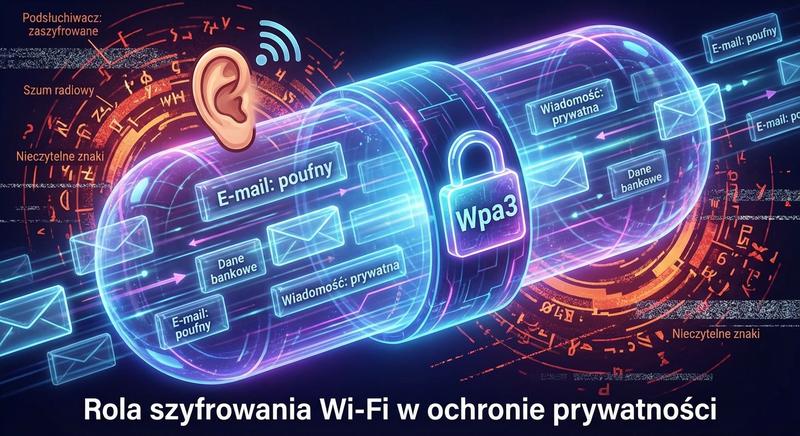
  • WEP: standard z 1997 roku; klucz 40 lub 104 bity wraz z 24-bitowym IV daje 64 lub 128 bitów, a algorytm RC4 okazał się niebezpieczny, bo złamanie klucza zajmuje kilka minut przy użyciu narzędzi takich jak aircrack-ng.
  • WPA2: standard z 2004 roku, obowiązkowy od 2006, używa AES i CCMP.
  • Tryby WPA2: personalny WPA2-PSK ze współdzielonym hasłem oraz korporacyjny WPA2-Enterprise z serwerem RADIUS; przez wiele lat był najczęściej wdrażanym standardem bezpieczeństwa Wi-Fi.
  • WPA3: certyfikacja Wi-Fi Alliance z 2018 roku, a nie poprawka IEEE; wprowadza SAE zamiast PSK i zapobiega atakom słownikowym offline.
  • WPA3 dodatkowo: OWE dla otwartych sieci oraz PMF, czyli Protected Management Frames.
WPA3 - certyfikowany przez Wi-Fi Alliance standard zabezpieczeń wprowadzający uwierzytelnianie SAE.
42/50
Karta sieciowa (NIC) jako urządzenie L2
Slajd opisuje zadania karty sieciowej w warstwie łącza danych.

Karta sieciowa przetwarza ramki Ethernet

  • Warstwa: NIC jest urządzeniem L2, bo operuje na ramkach Ethernet i ma unikalny adres MAC.
  • Funkcje: w L2 analizuje ramki i adres MAC, a w L1 koduje i dekoduje sygnał.
  • Interfejsy: PCIe, USB lub M.2 oraz RJ-45 albo antena Wi-Fi.
  • Operacje: buforowanie ramek, obliczanie FCS i filtrowanie MAC, broadcast oraz multicast.
  • Odbiór: karta przyjmuje ramki do własnego MAC, broadcast i zaprogramowane multicast; tryb promiscuous przechwytuje wszystkie ramki.
+------------------------------------------+
|         KARTA SIECIOWA - NIC             |
+------------------------------------------+
| Warstwa 2: analiza ramek, adres MAC      |
| Warstwa 1: kodowanie/dekodowanie sygnału |
+------------------------------------------+
| Interfejs: PCIe / USB / M.2              |
| Łącze: RJ-45 (Ethernet) / Antena (Wi-Fi)|
+------------------------------------------+
| Buforowanie ramek                        |
| Obliczanie sumy kontrolnej (FCS)         |
| Filtrowanie: MAC, broadcast, multicast    |
+------------------------------------------+
FCS - suma kontrolna ramki służąca do wykrywania błędów transmisji.
43/50
Agregacja portów: Link Aggregation
Slajd omawia agregację łączy i protokół LACP.

Agregacja łączy zwiększa pasmo i niezawodność

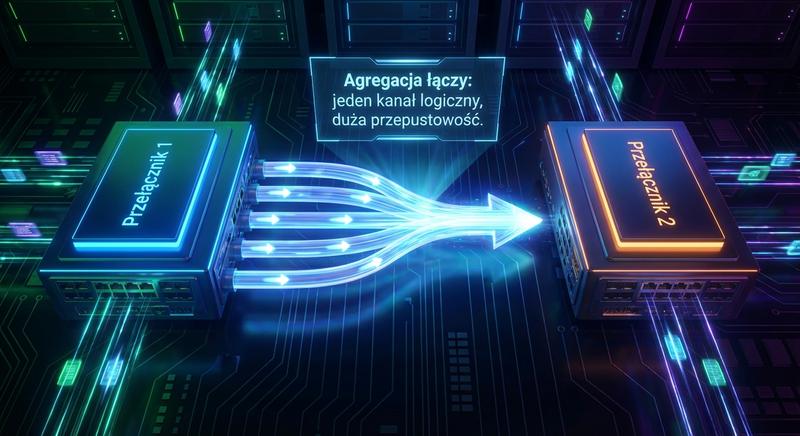
  • Idea: Link Aggregation, EtherChannel u Cisco i LACP (IEEE 802.3ad, obecnie IEEE 802.1AX) łączą kilka fizycznych portów w jeden logiczny interfejs.
  • Przepustowość: cztery porty 1 Gb/s dają 4 Gb/s, a w full-duplex 8 Gb/s; pojedynczy strumień nadal korzysta z jednego łącza fizycznego.
  • Redundancja: awaria jednego portu przenosi ruch na pozostałe bez przerywania połączenia.
  • Dystrybucja: hash z adresów MAC źródła i celu, opcjonalnie IP i numerów portów, zachowuje kolejność ramek w sesji.
Link Aggregation - połączenie wielu portów fizycznych w jeden interfejs logiczny.
44/50
Urządzenie hybrydowe: switch warstwy 3
Slajd przedstawia przełącznik warstwy 3 jako urządzenie hybrydowe.

Przełącznik L3 łączy przełączanie i trasowanie

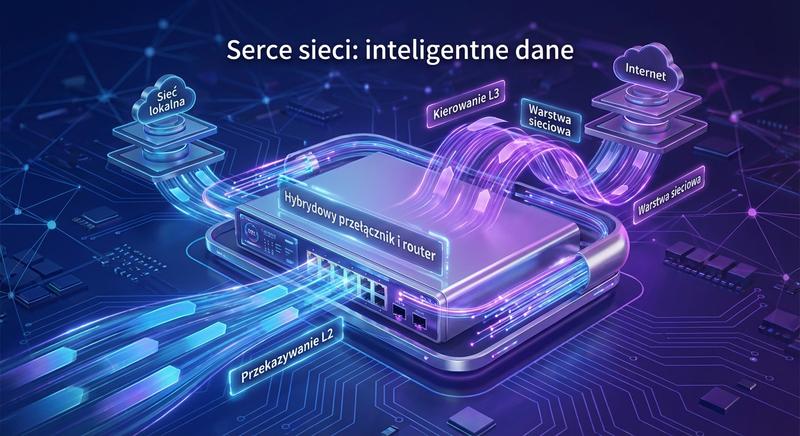
  • Hybryda: Layer 3 Switch, czyli multilayer switch, łączy funkcje przełącznika L2 i routera L3.
  • Działanie: przełącza ramki w obrębie VLAN jak L2 i trasuje pakiety między VLAN-ami jak router.
  • Wydajność: trasowanie odbywa się w ASIC, a nie w oprogramowaniu, więc jest znacznie szybsze niż w tradycyjnym routerze.
  • Zastosowanie: przełączniki L3 są standardem w szkieletach sieci korporacyjnych, w warstwie dystrybucji i rdzenia.
  • Korzyść: trasowanie między VLAN-ami bez osobnego routera upraszcza architekturę i obniża koszty.
Przełącznik L3 - urządzenie łączące przełączanie L2 z trasowaniem L3 realizowanym sprzętowo.
45/50
Warstwa 2 vs Warstwa 3
Slajd porównuje zakres i sposób działania warstwy 2 oraz warstwy 3.

Warstwa 2 i 3 różnią się zakresem decyzji

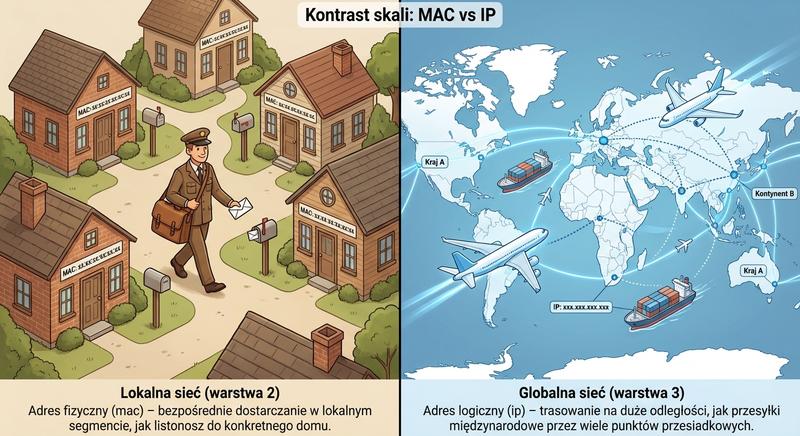
  • Warstwa 2: decyzje na podstawie adresów MAC, praca na ramkach, brak analizy IP, działanie w obrębie LAN/VLAN, brak blokowania broadcastu, niskie opóźnienia, STP oraz segmentacja domen kolizyjnych i rozgłoszeniowych z VLAN.
  • Warstwa 3: decyzje na podstawie adresów IP, praca na pakietach, łączenie LAN/VLAN, blokowanie broadcastu jako granica domeny, opóźnienia rzędu mikrosekund oraz protokoły trasowania OSPF, EIGRP i BGP.
  • Wspólne: router segmentuje zarówno domeny kolizyjne, jak i rozgłoszeniowe.
  • Przełączniki L3: łączą szybkie przełączanie w obrębie VLAN z trasowaniem między VLAN-ami.
Router - urządzenie warstwy 3 łączące różne sieci i wyznaczające granice domen rozgłoszeniowych.
46/50
Rola warstwy 2 w skrócie
Slajd podsumowuje funkcje warstwy łącza danych.

Warstwa 2 pełni sześć kluczowych funkcji

  • Adresacja fizyczna: adresy MAC identyfikują urządzenia w sieci lokalnej.
  • Hermetyzacja: nagłówek z adresami MAC źródła i celu oraz stopka FCS tworzą ramkę.
  • Segmentacja domen kolizyjnych: przełączniki izolują ruch między portami i eliminują kolizje.
  • Wykrywanie błędów: suma kontrolna FCS pozwala wykryć uszkodzone ramki.
  • Kontrola dostępu: CSMA/CD dla hubów lub CSMA/CA dla Wi-Fi zarządza dostępem do wspólnego medium.
  • Przekazywanie ramek: tablica MAC służy do forward, flood lub filter.
  • Znaczenie: warstwa 2 jest pomostem między bitami warstwy fizycznej a pakietami warstwy sieciowej.
Hermetyzacja - dodanie nagłówka i stopki do pakietu warstwy wyższej w celu utworzenia ramki.
47/50
Wydajność wire-speed i układy ASIC
Slajd wyjaśnia pojęcie wire-speed i rolę układów ASIC.

Wire-speed zapewniają układy ASIC

  • Wire-speed: przełącznik przetwarza ramki z prędkością łącza fizycznego, bez opóźnień związanych z przeciążeniem procesora.
  • ASIC: wyspecjalizowane układy scalone przejmują logikę przekazywania ramek.
  • Różnica: mosty przetwarzały ramki w oprogramowaniu na CPU, a przełączniki wykonują tę logikę w sprzęcie.
  • Wydajność: ASIC analizuje nagłówki, wyszukuje adresy MAC w tablicy CAM i przekazuje ramki w czasie rzędu nanosekund.
  • Skala: nowoczesne przełączniki mają wiele ASIC-ów pracujących równolegle.
ASIC - układ scalony zaprojektowany do wykonywania wyspecjalizowanych zadań przełączania.
48/50
Typowe problemy L2 i ich diagnoza
Slajd omawia typowe problemy warstwy 2 i sposoby ich diagnozy.

Typowe problemy L2 mają charakterystyczne objawy

  • Duplex mismatch: jeden koniec pracuje w full-duplex, drugi w half-duplex, co powoduje błędy CRC i late collisions; diagnozę ułatwia podgląd interfejsów.
  • Burza broadcastowa: pętla w sieci objawia się 100% użyciem CPU i ekstremalnym ruchem broadcast; rozwiązaniem jest STP.
  • Błędy FCS/CRC: uszkodzone ramki mogą wynikać z uszkodzonego kabla, zakłóceń elektromagnetycznych lub portu.
  • Przepełnienie tablicy MAC: objawia się spowolnieniem sieci, a diagnozę umożliwia licznik wpisów.
  • Narzędzia: ping, statystyki interfejsów, tablica MAC, STP, EtherChannel, Port Security i analizator Wireshark.

W przypadku niezgodności dupleksu podgląd interfejsów poleceniem show interfaces ujawnia błędy i kolizje. Polecenia diagnostyczne: ping, show interfaces, show interfaces counters errors, show mac address-table, show mac address-table count, show spanning-tree, show etherchannel summary, show port-security.

Late collision - kolizja wykryta po wysłaniu pierwszych 64 bajtów ramki, typowa dla niezgodności dupleksu.
49/50
Planowanie domeny rozgłoszeniowej
Slajd omawia zasady planowania domeny rozgłoszeniowej.

Domenę rozgłoszeniową trzeba zaplanować

  • Rozmiar: zbyt duża domena generuje nadmierny broadcast, a zbyt wiele małych VLAN-ów zwiększa złożoność konfiguracji i wymaga routingu.
  • Grupowanie: urządzenia grupuje się według funkcji, na przykład admini, księgowość i goście, każda grupa w osobnym VLAN-ie.
  • Ruch: należy uwzględnić broadcasty ARP, DHCP i NetBIOS; reguła kciuka to nie więcej niż 200-500 urządzeń w domenie.
  • Izolacja: VLAN-y wydzielają ruch wrażliwy, na przykład kamery IP i systemy kontroli dostępu.
  • Routing: trzeba zapewnić łączność między VLAN-ami tam, gdzie jest potrzebna.
Domena rozgłoszeniowa - zbiór urządzeń odbierających ramki broadcast; jej wielkość planuje się zależnie od ruchu i liczby hostów.
50/50
Podsumowanie części 3
Slajd podsumowuje najważniejsze pojęcia części trzeciej i zapowiada warstwę sieciową.

Najważniejsze pojęcia i zapowiedź warstwy 3

  • Warstwa 2: odpowiada za adresację MAC, enkapsulację ramek i niezawodną transmisję między sąsiednimi węzłami.
  • Przełącznik i mikrosegmentacja: uczenie MAC oraz decyzje forward, flood i filter, a także osobna domena kolizyjna dla każdego portu, full-duplex i brak CSMA/CD.
  • STP: blokuje redundantne ścieżki i zapobiega pętlom w sieci przełączanej.
  • VLAN: dzieli sieć fizyczną na logiczne domeny rozgłoszeniowe, zwiększając bezpieczeństwo i elastyczność.
  • Access Point: most L2 między siecią 802.11 i 802.3, stosujący CSMA/CA zamiast CSMA/CD.
  • Bezpieczeństwo: Port Security i DAI chronią przed atakami MAC Flooding i ARP Spoofing.
  • Kontynuacja: dziękuję Państwu za uwagę; następny wykład omówi warstwę 3, routery, adresację IP oraz różnicę między przełączaniem a trasowaniem.
Warstwa łącza danych - warstwa odpowiedzialna za adresację MAC, enkapsulację i przekazywanie ramek w sieci lokalnej.