1/45
Część 5: Urządzenia warstw wyższych i wielowarstwowe
Slajd wprowadza urządzenia działające w warstwach wyższych modelu ISO/OSI oraz urządzenia wielowarstwowe.

Urządzenia warstw wyższych i wielowarstwowe

  • Zakres części: urządzenia działające w wyższych warstwach modeli ISO/OSI i TCP/IP.
  • Omawiane urządzenia: zapory sieciowe, serwery proxy, load balancery oraz systemy IDS/IPS.
  • Urządzenia wielowarstwowe: łączą funkcje kilku warstw w jednym sprzęcie.
  • Przyszłość sieci: programowalność i wirtualizacja infrastruktury.
Urządzenie wielowarstwowe - urządzenie łączące funkcje kilku warstw modelu ISO/OSI w jednym sprzęcie.
2/45
Po co nam wyższe warstwy?
Slajd wyjaśnia, dlaczego warstwy wyższe umożliwiają aplikacjom efektywne korzystanie z infrastruktury sieciowej.

Znaczenie warstw wyższych

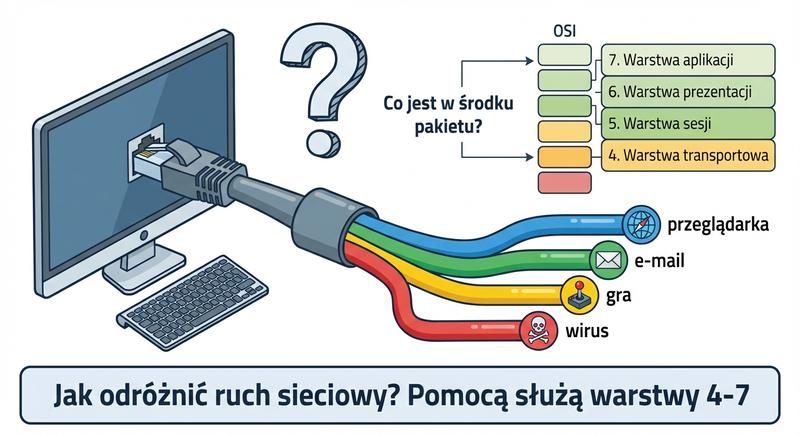
  • Warstwy 1-3: koncentratory, przełączniki i routery dostarczają dane między hostami.
  • Warstwy wyższe: umożliwiają aplikacjom efektywne korzystanie z infrastruktury sieciowej.
  • Warstwa transportowa (L4): zapewnia niezawodność, kontrolę przepływu i multipleksowanie połączeń.
  • Warstwa sesji (L5): zarządza nawiązywaniem, utrzymywaniem i kończeniem sesji komunikacyjnych.
  • Warstwa prezentacji (L6): odpowiada za szyfrowanie, kompresję i konwersję formatów danych.
  • Warstwa aplikacji (L7): udostępnia protokoły używane przez programy użytkownika, m.in. HTTP, DNS i SMTP.
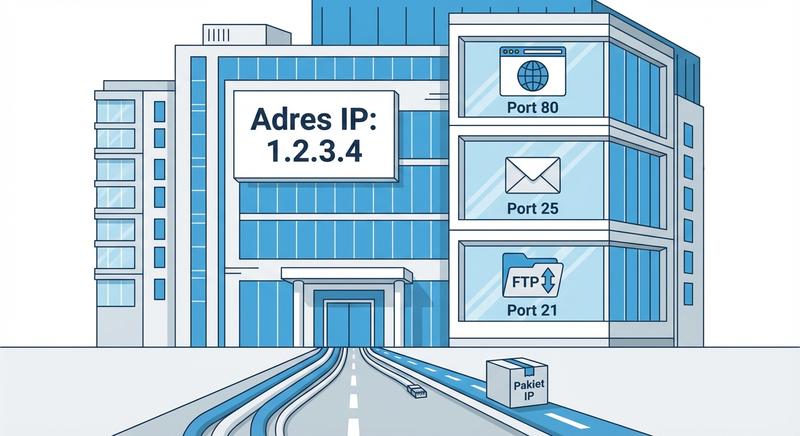
Multipleksowanie - jednoczesne korzystanie z jednego łącza przez wiele aplikacji dzięki numerom portów.
3/45
Rola warstwy 4: warstwa transportowa
Slajd opisuje zadania warstwy transportowej oraz podstawowe różnice między protokołami TCP i UDP.

Zadania warstwy transportowej

  • Rola warstwy: jest pomostem między warstwą sieciową a aplikacyjną i wprowadza porty oraz sesje.
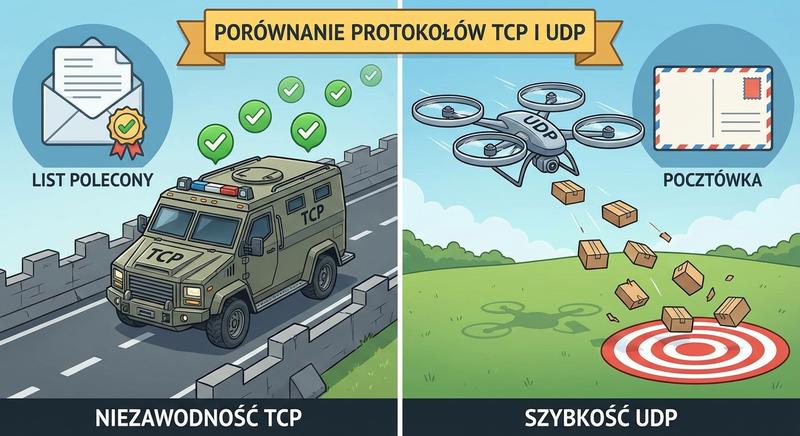
  • TCP: protokół połączeniowy i niezawodny, gwarantujący dostarczenie danych w odpowiedniej kolejności.
  • UDP: protokół bezpołączeniowy, lekki i szybki, idealny dla aplikacji czasu rzeczywistego, gdzie szybkość ma priorytet nad gwarancją dostarczenia.
  • Multipleksowanie: porty źródłowe i docelowe pozwalają wielu aplikacjom na jednym hoście jednocześnie korzystać z sieci.
Port - 16-bitowy identyfikator przypisany do usługi lub procesu, umożliwiający multipleksowanie połączeń.
4/45
TCP vs UDP
Slajd porównuje protokoły TCP i UDP oraz wskazuje typowe zastosowania każdego z nich.

TCP i UDP w praktyce

  • TCP - połączenie: trójfazowe uzgadnianie SYN, SYN-ACK i ACK.
  • TCP - niezawodność: retransmisja utraconych segmentów, okno przesuwne i kontrola przeciążeń.
  • UDP: wysyła dane natychmiast (fire-and-forget), bez retransmisji, kolejkowania i kontroli przepływu.
  • Zastosowania TCP: HTTP/HTTPS, SMTP, IMAP i FTP.
  • Zastosowania UDP: streaming wideo, VoIP (RTP), gry online, DNS i DHCP.
Three-way handshake - trójstopniowe uzgadnianie połączenia TCP za pomocą pakietów SYN, SYN-ACK i ACK.
5/45
Rola warstwy 7: warstwa aplikacji
Slajd przedstawia warstwę aplikacji i najważniejsze protokoły, które na niej działają.

Protokoły warstwy aplikacji

  • Warstwa aplikacji: najwyższa warstwa modeli OSI i TCP/IP, najlepiej widoczna dla użytkownika.
  • Protokoły WWW i nazw: HTTP/HTTPS dla stron oraz DNS do tłumaczenia nazw na adresy IP.
  • Poczta i pliki: SMTP, POP3 i IMAP oraz FTP/SFTP.
  • Dostęp i konfiguracja: SSH do zdalnego dostępu i DHCP do automatycznej konfiguracji sieci.
  • Multimedia: protokoły strumieniowania, istotne także dla firewalli aplikacyjnych i load balancerów L7.
Warstwa aplikacji - siódma warstwa modelu ISO/OSI, udostępniająca protokoły wykorzystywane bezpośrednio przez programy użytkownika.
6/45
Urządzenie nr 1: Zapora sieciowa (Firewall)
Slajd charakteryzuje zaporę sieciową jako urządzenie kontrolujące ruch między sieciami.

Zapora sieciowa jako element bezpieczeństwa
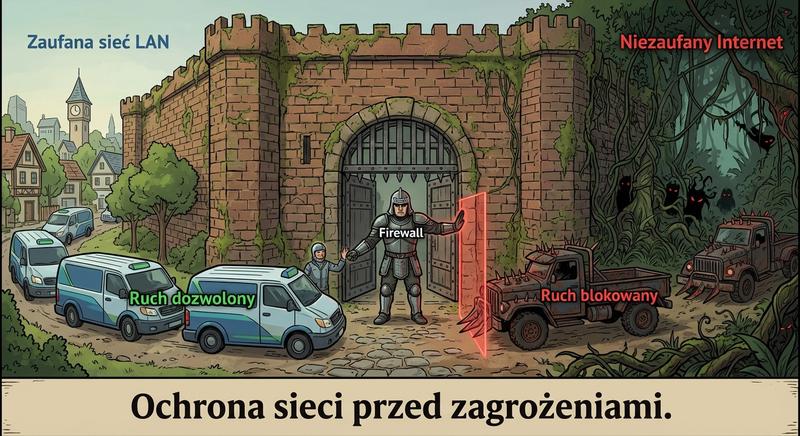
  • Zadanie: kontrola ruchu sieciowego na podstawie zdefiniowanego zestawu reguł.
  • Położenie: bariera między zaufaną siecią LAN a niezaufaną siecią zewnętrzną, np. Internetem.
  • Postacie: urządzenia dedykowane sprzętowo lub programy działające na systemach operacyjnych.
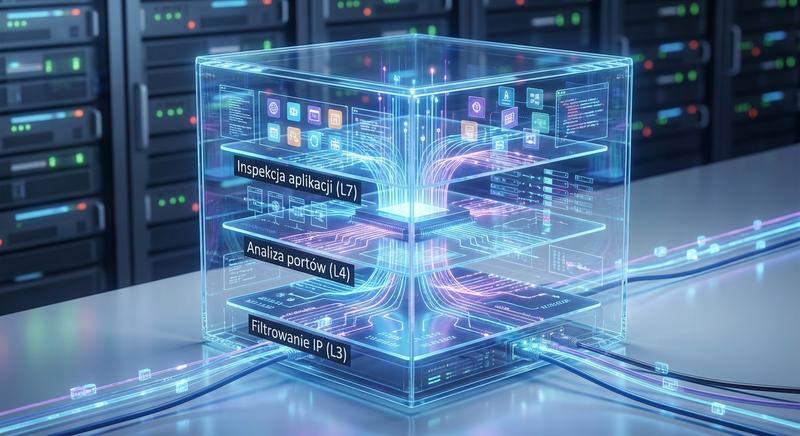
  • Zakres analizy: współczesne zapory sieciowe analizują ruch od warstwy 2 do warstwy 7 modelu OSI.
  • Podstawa działania: filtrowanie pakietów realizowane z różnym stopniem zaawansowania.
Zapora sieciowa - urządzenie lub program filtrujący ruch na podstawie zdefiniowanych reguł bezpieczeństwa.
7/45
Filtracja bezstanowa (Stateless)
Slajd omawia zasadę działania filtra bezstanowego wraz z jego zaletami i wadami.

Filtracja bezstanowa

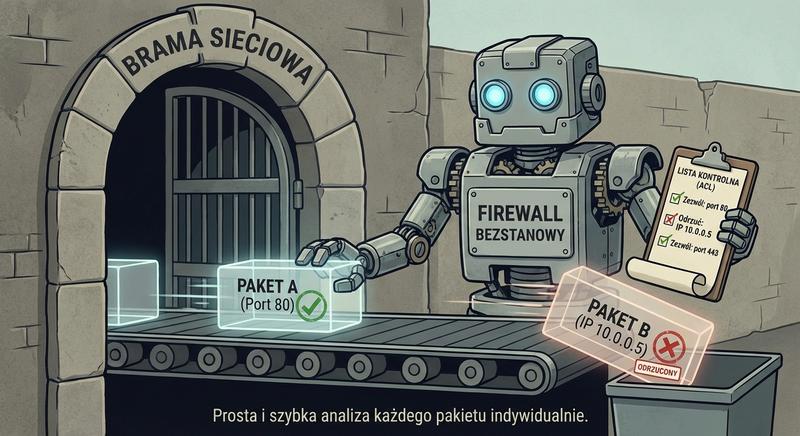
  • Zasada: każdy pakiet jest analizowany w izolacji, bez pamiętania kontekstu wcześniejszych pakietów.
  • Kryteria decyzji: adresy IP i porty źródłowe oraz docelowe, protokół (TCP, UDP, ICMP) i flagi TCP, np. SYN, ACK.
  • Zalety: szybkość i prostota, brak tablic stanów ogranicza opóźnienia i zużycie pamięci.
  • Wady: brak zrozumienia kontekstu połączenia, co umożliwia ataki typu blind TCP injection.
Filtracja bezstanowa - analiza każdego pakietu osobno, bez uwzględniania stanu połączenia.
8/45
Zapora stanowa (Stateful Inspection)
Slajd wyjaśnia działanie zapory stanowej i rolę tablicy stanów połączeń.

Zapora stanowa i tablica stanów

  • Udoskonalenie: zapora stanowa przez lata była standardem ochrony sieci korporacyjnych.
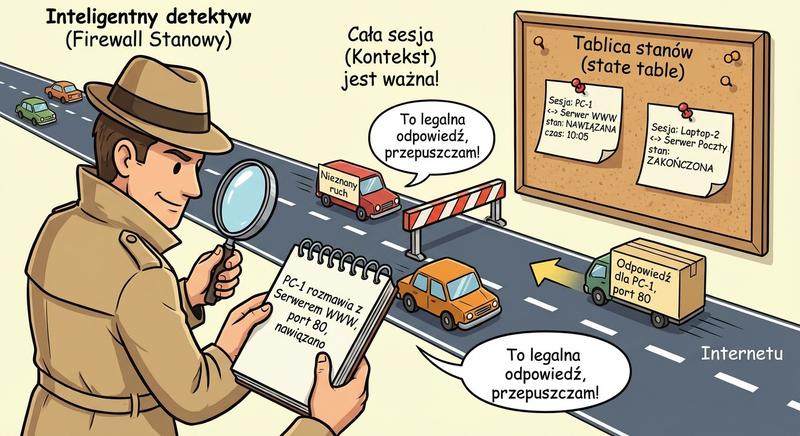
  • Tablica stanów: rejestruje wszystkie aktywne połączenia przechodzące przez zaporę.
  • Nowe połączenie: pakiet SYN tworzy wpis w tablicy dla nowej sesji TCP.
  • Kolejne pakiety: pasujące do stanu „ustanowione” są przepuszczane bez ponownej analizy reguł.
  • Zakończenie sesji: pakiety FIN lub RST usuwają wpis, a pakiety spoza żadnej sesji są blokowane.
Tablica stanów - zbiór wpisów opisujących aktywne połączenia przepuszczane przez zaporę.
9/45
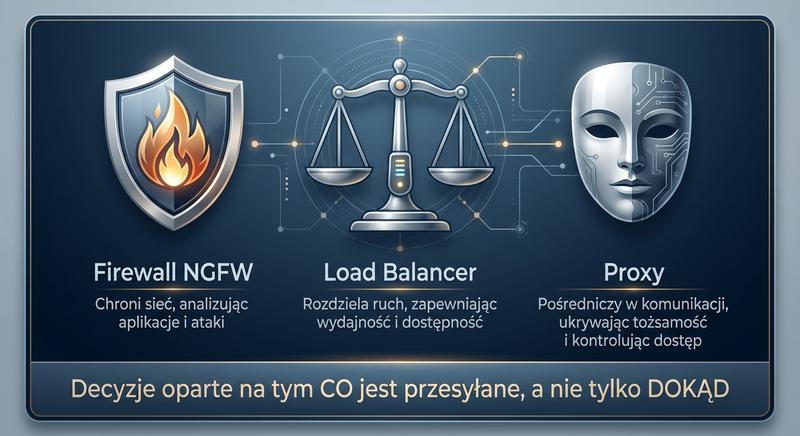
NGFW - Zapora nowej generacji
Slajd opisuje zaporę nowej generacji i jej funkcje wykraczające poza inspekcję stanową.

Zapora nowej generacji (NGFW)

  • Powód powstania: ewolucja zagrożeń i rosnąca złożoność ruchu sieciowego.
  • Ograniczenia inspekcji stanowej: aplikacje maskują się na innych portach, np. komunikatory na porcie 80, a w HTTPS może ukrywać się złośliwe oprogramowanie.
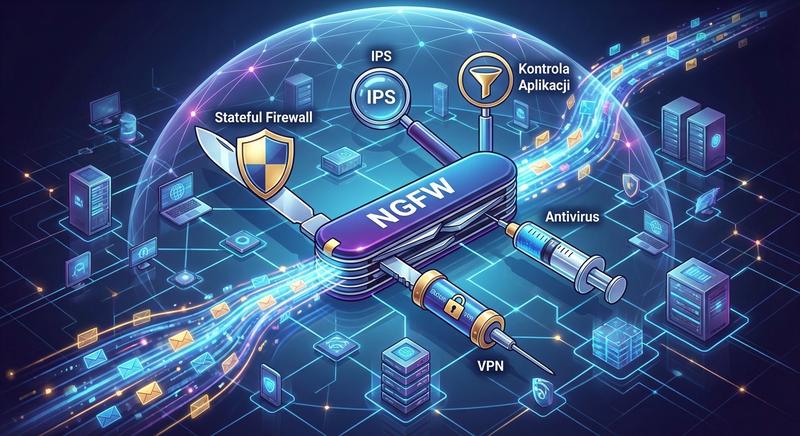
  • Funkcje NGFW: inspekcja stanowa, głęboka inspekcja pakietów (DPI), IPS i kontrola aplikacji niezależna od portów.
  • Szyfrowany ruch: często odszyfrowywanie i analiza TLS/SSL.
  • Przykłady: Palo Alto Networks, Fortinet FortiGate, Check Point i Cisco Firepower.
NGFW - zapora nowej generacji łącząca inspekcję stanową z kontrolą aplikacji, IPS i inspekcją treści.
10/45
NGFW: Głęboka inspekcja pakietów (DPI)
Slajd wyjaśnia, na czym polega głęboka inspekcja pakietów i co umożliwia.

Głęboka inspekcja pakietów (DPI)

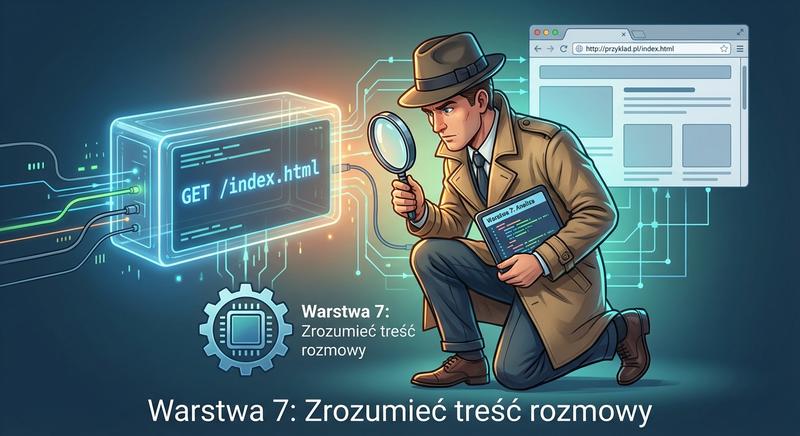
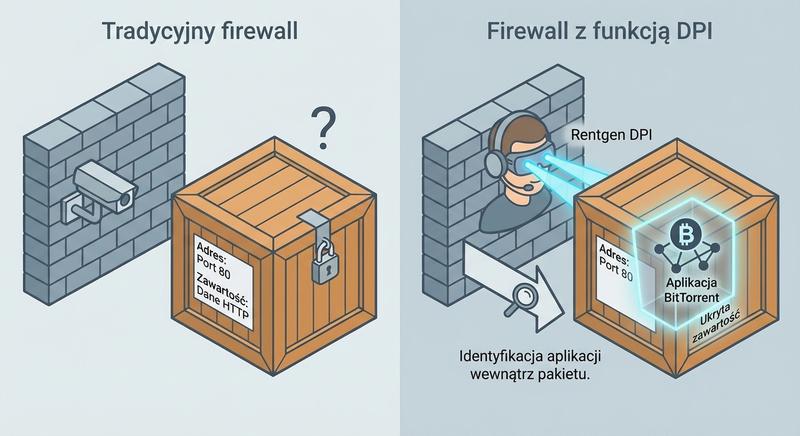
  • Zasada działania: analiza nie tylko nagłówków, ale także zawartości (payload) pakietów.
  • Zasięg: DPI sięga aż do warstwy aplikacji.
  • Identyfikacja: rozpoznawanie protokołów i aplikacji niezależnie od portu, np. BitTorrent na porcie 80.
  • Wykrywanie zagrożeń: sygnatury złośliwego oprogramowania (pattern matching) oraz filtrowanie URL i słów kluczowych.
  • Pliki i wydajność: identyfikacja typów plików wymaga dużych zasobów, często wspieranych układami ASIC lub FPGA.
DPI - analiza zawartości pakietu wykraczająca poza nagłówki, sięgająca warstwy aplikacji.
11/45
NGFW: System zapobiegania włamaniom (IPS)
Slajd opisuje zadania systemu IPS i metody wykrywania zagrożeń.

System zapobiegania włamaniom (IPS)

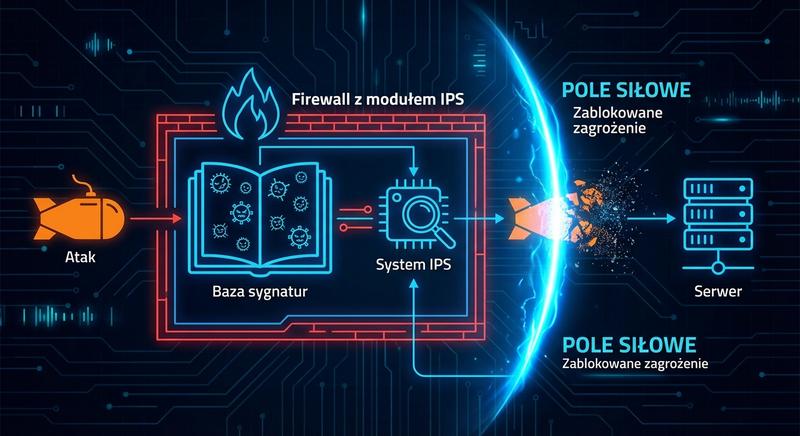
  • Zadanie: monitorowanie ruchu w czasie rzeczywistym i automatyczne blokowanie wykrytych zagrożeń.
  • Integracja: IPS jest często jednym z kluczowych modułów NGFW.
  • Metody analizy: sygnatury, anomalie, analiza protokołów pod kątem zgodności z RFC oraz heurystyka i uczenie maszynowe.
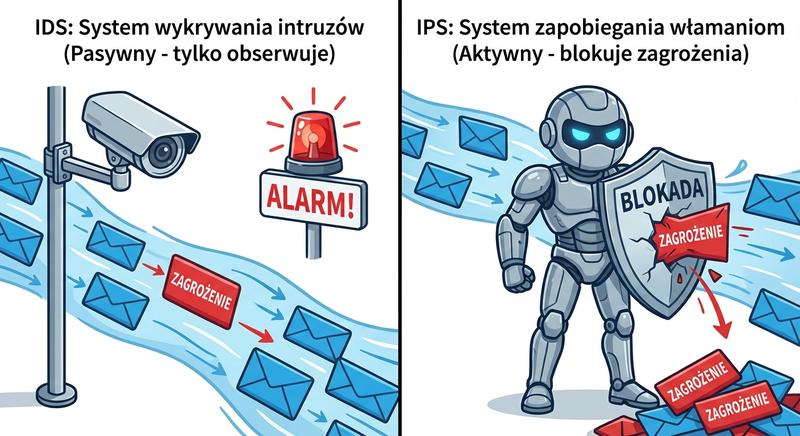
  • IDS a IPS: IDS tylko alarmuje, a IPS podejmuje natychmiastowe działania blokujące.
  • Reakcja IPS: reset połączenia TCP, blokada adresu IP źródła na określony czas lub odrzucenie pakietu.
IPS - system monitorujący ruch w czasie rzeczywistym i aktywnie blokujący wykryte zagrożenia.
12/45
NGFW: Kontrola aplikacji
Slajd wyjaśnia, jak kontrola aplikacji identyfikuje i ogranicza ruch na poziomie konkretnych programów.

Kontrola aplikacji w NGFW

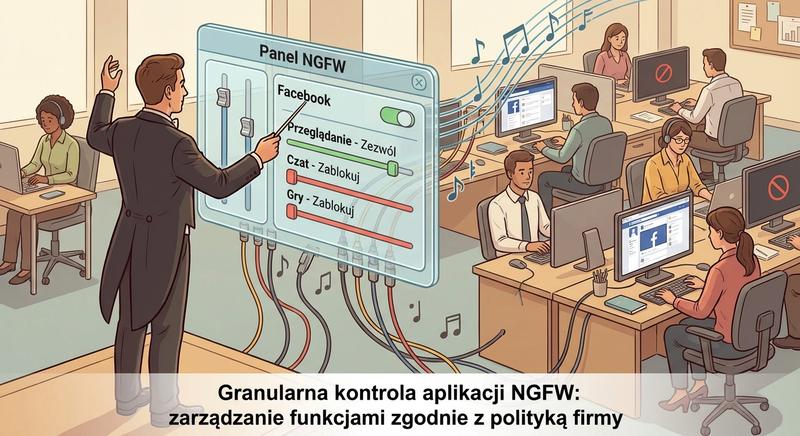
  • Zadanie: identyfikacja i zarządzanie ruchem na poziomie poszczególnych aplikacji, a nie tylko portów i protokołów.
  • Problem: wiele aplikacji używa portów 80/443 do maskowania swojego ruchu.
  • Polityki: administrator może zezwolić np. na WhatsApp Web, a zablokować Facebook Messenger.
  • Niezależność od portu: DPI analizuje sygnatury aplikacji w payloadzie ruchu.
  • Funkcje aplikacji: zaawansowane NGFW kontrolują pojedyncze funkcje, np. odczyt plików w SharePoint przy blokadzie uploadu, dzięki integracji z API aplikacji chmurowych.
Kontrola aplikacji - rozpoznawanie ruchu na podstawie sygnatur aplikacji, niezależnie od portu.
13/45
Zapora aplikacyjna: WAF
Slajd charakteryzuje zaporę aplikacyjną WAF i jej rolę w ochronie aplikacji internetowych.

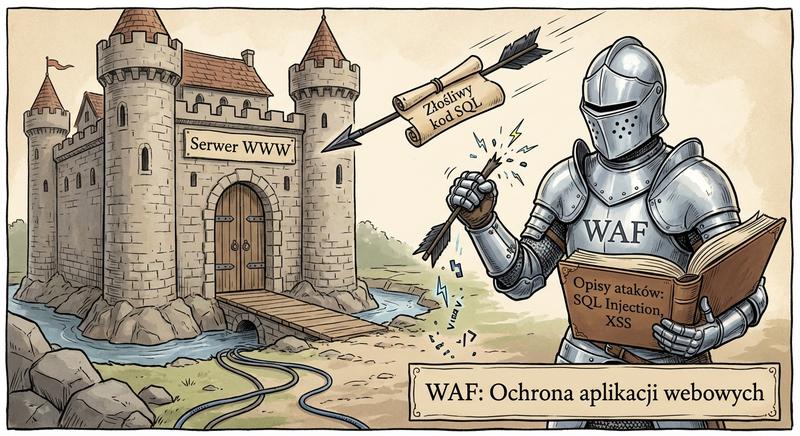
Zapora aplikacyjna WAF

  • Zadanie: ochrona aplikacji internetowych przed atakami w warstwie 7.
  • Zakres analizy: WAF rozumie HTTP/HTTPS i analizuje treść żądań oraz odpowiedzi.
  • OWASP Top 10: ochrona przed SQL Injection, Cross-Site Scripting (XSS), Broken Access Control, Server-Side Request Forgery (SSRF) oraz kategorią Software and Data Integrity Failures.
  • Modele działania: pozytywny (whitelisting) lub negatywny (blacklisting).
  • Postacie WAF: sieciowy (inline), hostowy (np. ModSecurity dla Apache) lub chmurowy (Cloudflare, AWS WAF, Azure WAF).
WAF - zapora chroniąca aplikacje internetowe przez analizę żądań i odpowiedzi protokołu HTTP.
14/45
Urządzenie nr 2: Serwer Proxy
Slajd przedstawia serwer proxy jako pośrednika między klientem a serwerem docelowym.

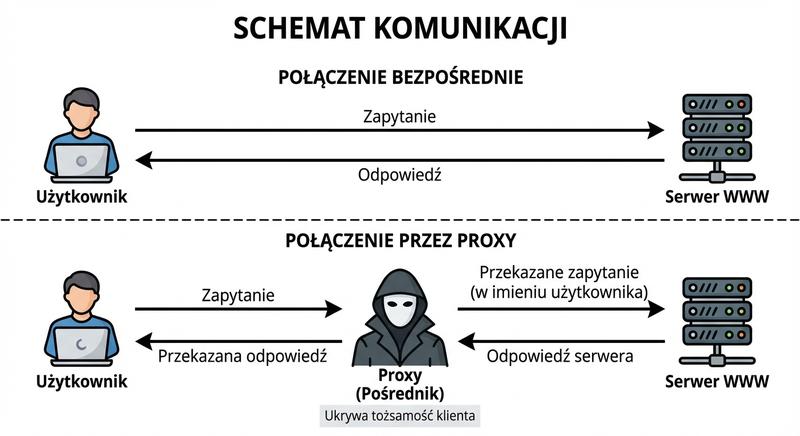
Serwer proxy jako pośrednik

  • Zadanie: pośredniczenie w komunikacji między klientem a serwerem docelowym.
  • Przebieg: klient wysyła żądanie do proxy, a proxy przekazuje je do właściwego serwera.
  • Warstwa i protokoły: działa w warstwie 7 i rozumie HTTP, HTTPS, FTP oraz SOCKS.
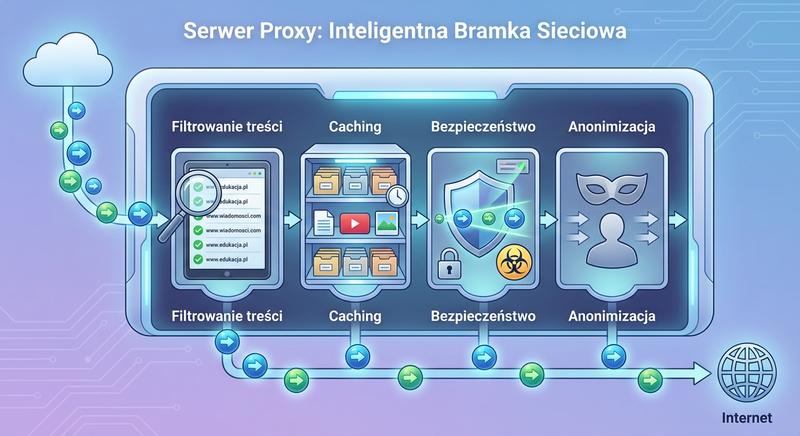
  • Możliwości: przekazywanie, modyfikowanie, buforowanie, filtrowanie i anonimizacja ruchu.
  • Kierunki: proxy forward obsługuje ruch wychodzący z LAN, a reverse proxy ruch przychodzący do serwerów w DMZ.
Serwer proxy - urządzenie lub program pośredniczący w komunikacji i mogący modyfikować oraz buforować ruch.
15/45
Funkcje serwera Proxy
Slajd omawia funkcje serwera proxy, takie jak buforowanie, filtrowanie i anonimizacja.

Funkcje serwera proxy

  • Caching: lokalne kopie często odwiedzanych stron przyspieszają ładowanie i oszczędzają pasmo.
  • Kontrola dostępu: blokowanie kategorii stron (pornografia, social media, hazard) na podstawie URL, treści lub kategorii.
  • Anonimizacja: serwer docelowy widzi adres IP proxy, a nie faktycznego klienta.
  • Modyfikacja nagłówków: proxy może usuwać informacje o systemie operacyjnym i przeglądarce.
Buforowanie - przechowywanie lokalnych kopii zasobów w celu przyspieszenia dostępu i oszczędności pasma.
16/45
Proxy vs NAT
Slajd porównuje proxy i NAT pod względem warstwy działania i zakresu funkcji.

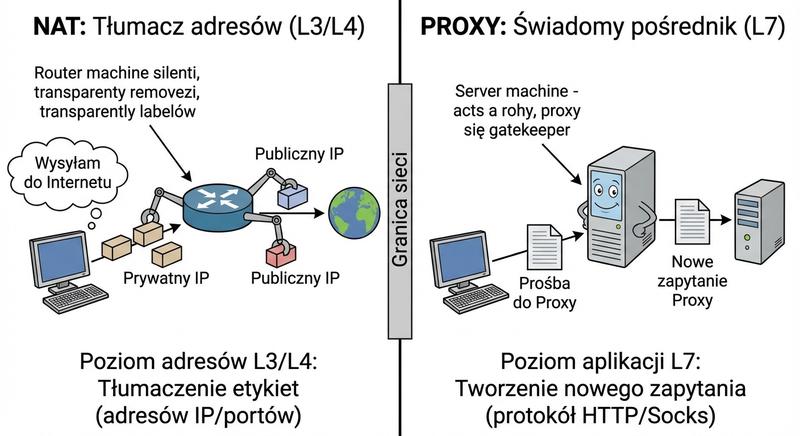
Proxy i NAT - różnice

  • Warstwa NAT: działa w warstwie 3 i modyfikuje adresy IP w nagłówkach pakietów.
  • Warstwa proxy: działa w warstwie 7 i jest świadome protokołów, dlatego wymaga konfiguracji klienta.
  • Przezroczystość: NAT jest przezroczysty dla aplikacji, a proxy analizuje, modyfikuje i buforuje treść.
  • Anonimowość: NAT nie usuwa nagłówków HTTP ani cookies, więc anonimizuje słabiej niż proxy.
  • Rozwiązania hybrydowe: transparentne proxy działa na L7, ale przechwytuje ruch przez NAT lub routing bez konfiguracji klienta.
NAT - mechanizm zmiany adresów IP w nagłówkach pakietów na styku sieci prywatnej i publicznej.
17/45
Urządzenie nr 3: Load Balancer
Slajd charakteryzuje load balancer jako urządzenie rozdzielające ruch na wiele serwerów zaplecza.

Load balancer i wysoka dostępność

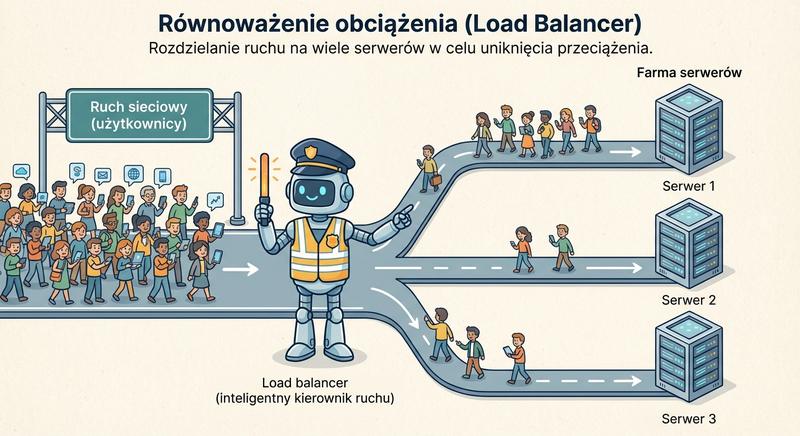
  • Zadanie: dystrybucja ruchu na wiele serwerów zaplecza (backend).
  • Cele: wysoka dostępność (HA), skalowalność i optymalne wykorzystanie zasobów.
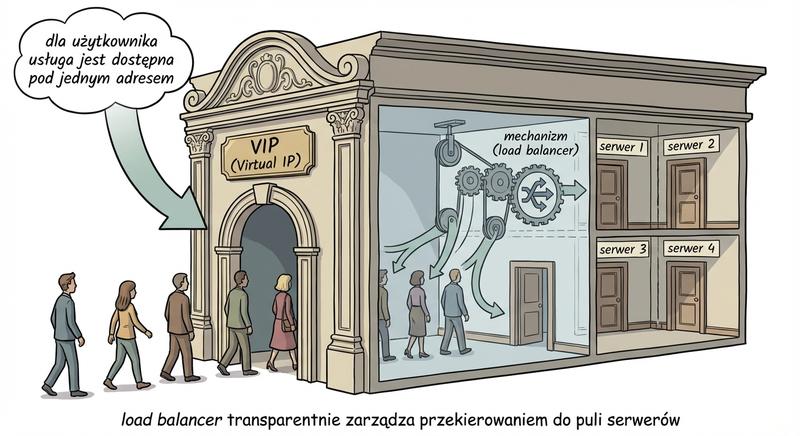
  • Virtual IP (VIP): klienci łączą się z adresem VIP, a load balancer wybiera serwer rzeczywisty.
  • Odporność na awarie: po awarii serwera ruch jest automatycznie kierowany na pozostałe.
  • Postacie: urządzenia sprzętowe (F5 BIG-IP, Citrix ADC obecnie NetScaler ADC) i programowe (HAProxy, NGINX, Linux Virtual Server).
Load balancer - urządzenie lub program dystrybuujący ruch na wiele serwerów w celu zapewnienia dostępności i skalowalności.
18/45
Jak działa Load Balancer?
Slajd opisuje mechanizm działania load balancera oparty na wirtualnym adresie IP i tablicy translacji.

Mechanizm działania load balancera

  • Virtual IP (VIP): adres widoczny dla klientów, za którym stoi pula serwerów rzeczywistych.
  • Wybór serwera: load balancer przechwytuje pakiety i wybiera serwer na podstawie algorytmu.
  • Modyfikacja pakietów: w zależności od konfiguracji zmienia adresy IP i porty lub przekazuje pakiety bezpośrednio.
  • Tryb DSR: serwer odpowiada bezpośrednio klientowi z pominięciem load balancera (Direct Server Return).
  • Tablica translacji: mapuje oryginalne połączenia klientów na wybrane serwery backendu, zapewniając spójność.
Virtual IP (VIP) - adres IP publikowany klientom, za którym kryje się pula serwerów rzeczywistych.
19/45
Algorytmy równoważenia obciążenia
Slajd przedstawia podstawowe algorytmy wyboru serwera przez load balancer.

Algorytmy równoważenia obciążenia

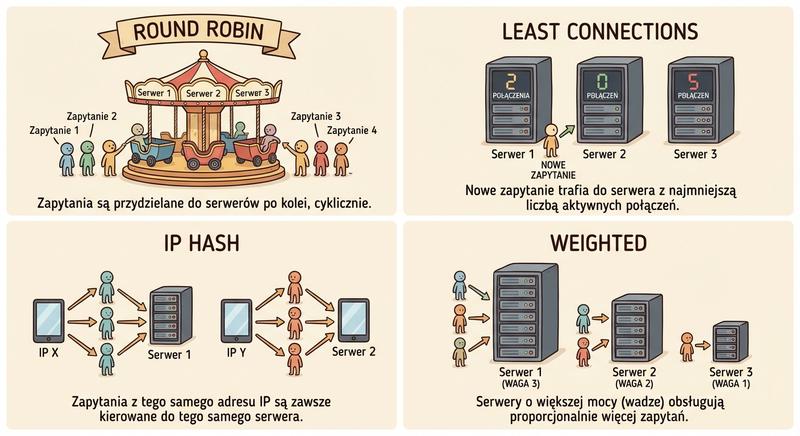
  • Round Robin: żądania trafiają po kolei do każdego serwera; algorytm jest prosty i sprawiedliwy, ale nie uwzględnia obciążenia.
  • Least Connections: nowe żądanie trafia do serwera z najmniejszą liczbą aktywnych połączeń.
  • Source IP Hash: ten sam klient zawsze trafia do tego samego serwera, co wspiera session persistence.
  • Warianty ważone: Weighted Round Robin i Weighted Least Connections przydzielają więcej ruchu serwerom o większej mocy.
  • Dobór algorytmu: zależy od charakterystyki aplikacji i czasu trwania sesji.
Round robin - algorytm przydzielający kolejne żądania do kolejnych serwerów z puli.
20/45
Load Balancer L4 vs L7
Slajd porównuje load balancery warstwy 4 i warstwy 7 pod względem możliwości i wydajności.

Load balancery L4 i L7

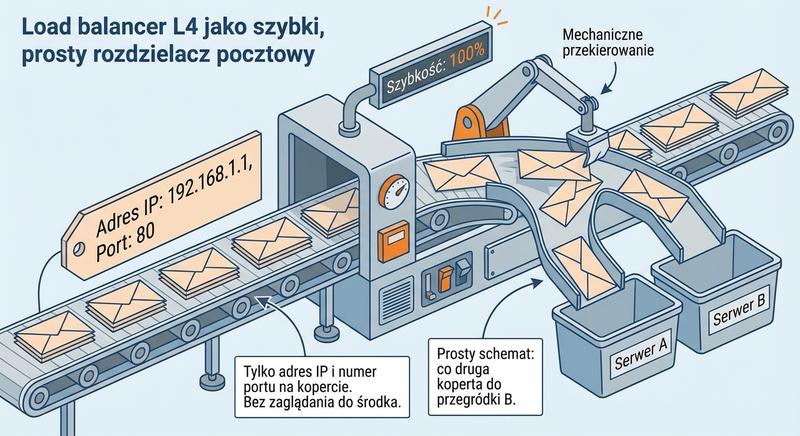
  • L4 - podstawa decyzji: adresy IP oraz porty TCP/UDP, bez analizy treści pakietów.
  • L4 - cechy: szybkość i lekkość, odpowiednie dla MySQL, VPN i ruchu bez routingu treściowego.
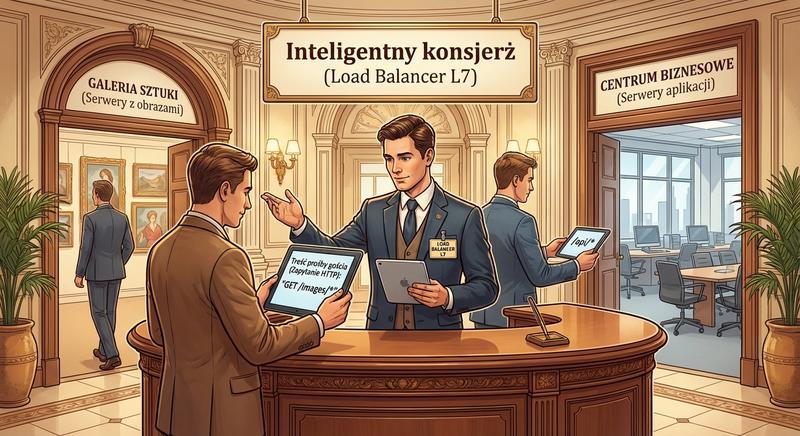
  • L7 - analiza: nagłówki HTTP, URL, cookies oraz treść XML/JSON.
  • L7 - możliwości: routing według ścieżki (np. /api/*, /static/*), rewrite URL i SSL offloading.
  • Kompromis: L7 daje więcej możliwości kosztem większej złożoności i wyższego zużycia CPU.
Load balancer L7 - load balancer analizujący treść żądań na poziomie warstwy aplikacji.
21/45
Health Checks i Session Persistence
Slajd omawia mechanizmy badania stanu serwerów oraz utrzymania sesji.

Health checks i session persistence

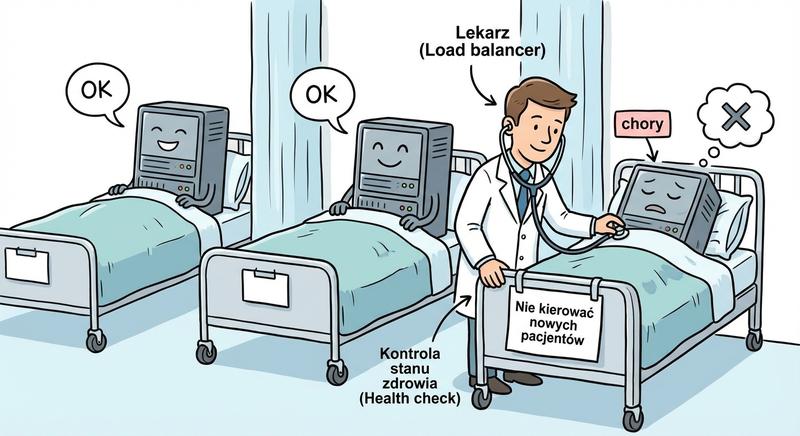
  • Health checks: regularne sprawdzanie dostępności backendów przez ping ICMP, próbę TCP lub żądanie HTTP GET.
  • Wyłączanie serwera: brak odpowiedzi w zadanym czasie lub kod odpowiedzi 5xx powoduje automatyczne oznaczenie serwera jako down.
  • Przywracanie: po odzyskaniu sprawności serwer wraca do puli.
  • Session persistence: wszystkie żądania jednego klienta trafiają do tego samego serwera, co jest istotne np. dla koszyków sklepowych.
  • Metody: Source IP Affinity, Cookie Insert oraz SSL Session ID.
Session persistence - kierowanie wszystkich żądań jednego klienta do tego samego serwera.
22/45
SSL Offloading
Slajd wyjaśnia, na czym polega odciążanie serwerów z operacji szyfrowania TLS.

SSL offloading

  • Zadanie: przeniesienie kosztownego szyfrowania i deszyfrowania TLS/SSL z serwerów aplikacyjnych.
  • Realizacja: load balancer nawiązuje TLS z klientem, a do backendu przekazuje zwykły HTTP.
  • Korzyści: większa wydajność serwerów i centralne zarządzanie certyfikatami SSL.
  • Bezpieczeństwo wewnętrzne: transmisję między LB a backendem chroni izolacja sieci, np. VLAN lub sieć prywatna.
  • Warianty: SSL Bridging (ponowne szyfrowanie do backendu) oraz SSL Passthrough (ruch szyfrowany end-to-end).
SSL offloading - przeniesienie szyfrowania i deszyfrowania TLS z serwerów aplikacyjnych na load balancer lub inne urządzenie.
23/45
Urządzenie nr 4: Koncentrator VPN
Slajd charakteryzuje koncentrator VPN jako urządzenie kończące wiele tuneli szyfrowanych.

Koncentrator VPN

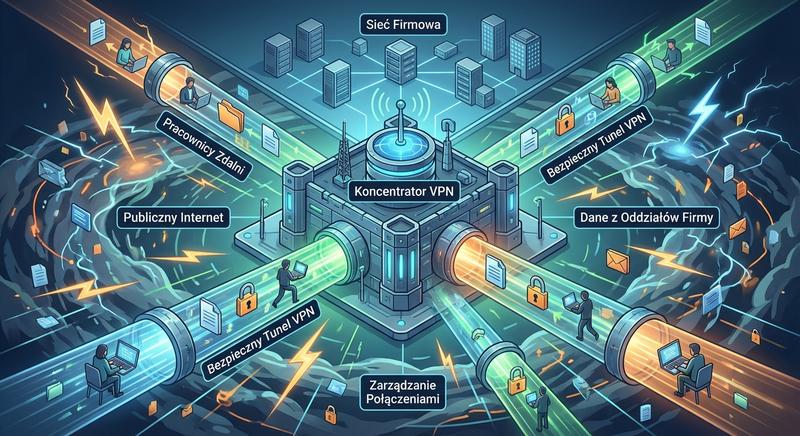
  • Zadanie: umożliwia bezpieczne połączenia VPN przez publiczną sieć, np. Internet.
  • Postać: dedykowane urządzenie lub moduł routera czy firewalla kończący wiele równoczesnych tuneli.
  • Protokoły: IPsec (najpopularniejszy w site-to-site i remote access), SSL/TLS VPN (OpenVPN, Cisco AnyConnect obecnie Cisco Secure Client, wygodny dla użytkowników mobilnych), L2TP, PPTP (przestarzały) i WireGuard (nowoczesny, lekki).
  • Funkcje: negocjacja parametrów, uwierzytelnianie przez RADIUS/LDAP, szyfrowanie i polityki dostępu do sieci wewnętrznej.
  • Integracja: wiele firewalli NGFW ma wbudowaną funkcję koncentratora VPN.
Koncentrator VPN - urządzenie obsługujące wiele równoczesnych tuneli VPN przez sieć publiczną.
24/45
Urządzenie nr 5: Systemy IDS/IPS
Slajd rozróżnia systemy wykrywania (IDS) i zapobiegania (IPS) włamaniom.

Systemy IDS i IPS

  • Cel: monitorowanie ruchu sieciowego pod kątem złośliwej aktywności.
  • IDS: tryb pasywny (out-of-band), monitoruje kopię ruchu przez port SPAN/monitor i generuje alarmy bez blokowania.
  • IPS: tryb aktywny (inline), stoi na ścieżce ruchu i może blokować pakiety oraz resetować połączenia.
  • Zastosowanie IDS: analiza forensyczna i audyt bezpieczeństwa.
  • Metody detekcji: sygnatury (pattern matching), anomalie oraz analiza stanu protokołu pod kątem zgodności z RFC.
IDS - system monitorujący ruch pasywnie i alarmujący o wykrytych zagrożeniach.
25/45
Optymalizacja WAN i urządzenia hybrydowe
Slajd opisuje techniki optymalizacji WAN i integrację ich z innymi funkcjami w jednym urządzeniu.

Optymalizacja WAN

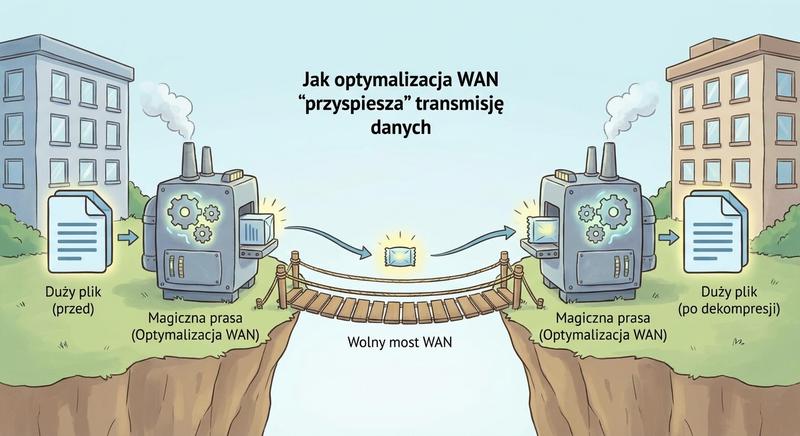
  • Cel: poprawa wydajności aplikacji w sieciach rozległych o wysokim opóźnieniu i ograniczonej przepustowości.
  • Deduplikacja: eliminacja wielokrotnego przesyłania tych samych danych według zasady „wyślij raz”.
  • Kompresja i buforowanie: kompresja strumieniowa oraz przyspieszanie aplikacji (application acceleration).
  • Optymalizacja TCP i QoS: zwiększanie okna TCP, local TCP termination oraz priorytetyzacja ruchu.
  • Integracja: funkcje WAN optimization są łączone w SD-WAN i NGFW jako platformy branch-in-a-box z routingiem, funkcjami zapory sieciowej, proxy i VPN.
  • Przykłady urządzeń: Riverbed Steelhead oraz Cisco WAAS (rozwiązanie wycofane ze sprzedaży).
Optymalizacja WAN - zespół technik poprawiających wydajność aplikacji w sieciach rozległych.
26/45
Przełącznik warstwy 3 (L3 Switch)
Slajd przedstawia przełącznik warstwy 3 łączący funkcje przełączania i routingu sprzętowego.

Przełącznik warstwy 3

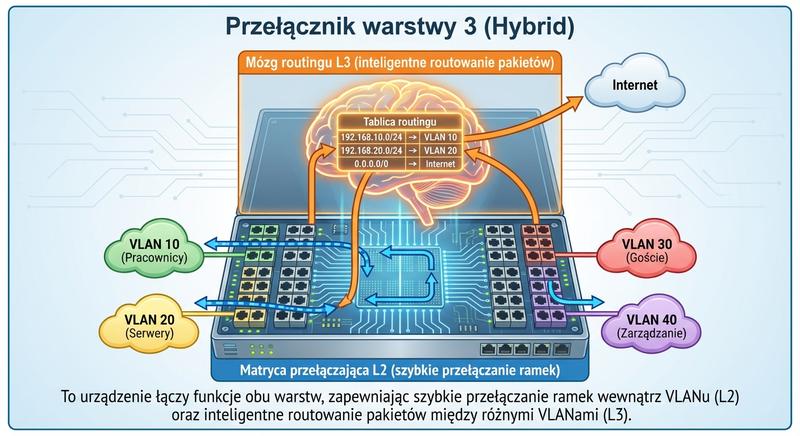
  • Zadanie: łączy funkcje przełącznika i routera, decydując na podstawie adresów MAC (L2) i IP (L3).
  • Routing: realizuje routing między podsieciami z prędkością zbliżoną do przełączania.
  • Różnica od routera: router używa głównie routingu programowego na CPU, a L3 Switch routingu sprzętowego w układach ASIC (Application-Specific Integrated Circuit).
  • Wydajność: układy ASIC pozwalają osiągać przepustowości rzędu wielu terabitów na sekundę.
  • Zastosowanie: szybki inter-VLAN routing, rdzeń sieci LAN (campus core) lub rola przełącznika dystrybucyjnego.
  • Zakres funkcji: zależy od modelu; część urządzeń obsługuje routing dynamiczny, NAT, VPN i zaawansowane ACL.
Przełącznik L3 - urządzenie realizujące routing sprzętowo w układach ASIC, między innymi między sieciami VLAN.
27/45
Sieci definiowane programowo (SDN)
Slajd wyjaśnia ideę SDN polegającą na rozdzieleniu płaszczyzny sterowania i płaszczyzny danych.

Sieci definiowane programowo (SDN)

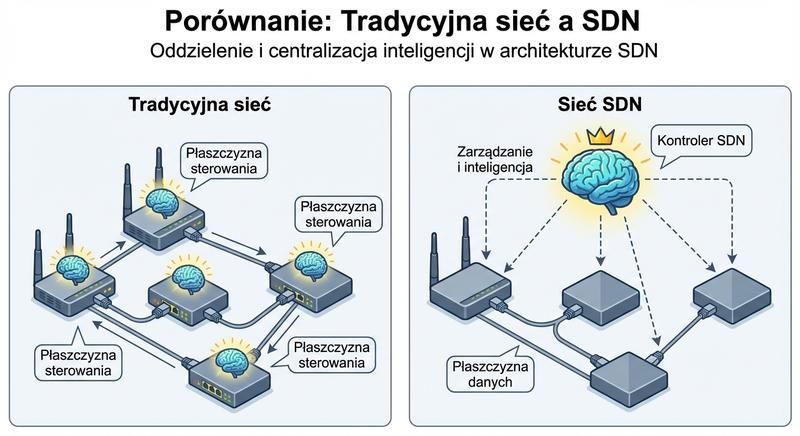
  • Idea: oddzielenie płaszczyzny sterowania (control plane) od płaszczyzny danych (data plane).
  • Efekt: programowalne, scentralizowane i elastyczne zarządzanie siecią.
  • Warstwy: aplikacji (polityki), sterowania (kontroler SDN, np. OpenDaylight, ONOS, Ryu) i infrastruktury (przełączniki fizyczne lub wirtualne).
  • Komunikacja: OpenFlow lub nowsze interfejsy, takie jak P4Runtime; gRPC pozostaje protokołem zdalnego wywołania procedur.
  • Korzyści: automatyzacja konfiguracji, szybkie wdrażanie usług i centralny wgląd w ruch.
  • Fundament: SDN wspiera wirtualizację funkcji sieciowych (NFV) i chmury obliczeniowe.
SDN - architektura rozdzielająca płaszczyznę sterowania od płaszczyzny danych, sterowana centralnym kontrolerem.
28/45
Zacieranie się granic między urządzeniami
Slajd opisuje trend łączenia wielu funkcji sieciowych w jednej platformie.

Zacieranie granic między urządzeniami

  • Trend: zamiast osobnych urządzeń coraz częściej stosuje się platformy wielofunkcyjne.
  • UTM: łączy zaporę sieciową, IPS, antywirus, filtrowanie URL, VPN, a często także routing i przełączanie.
  • SD-WAN: integruje routing, optymalizację WAN, VPN i funkcje zapory sieciowej.
  • Chmura: funkcje sieciowe są wirtualizowane jako Virtual Network Functions (VNF) i uruchamiane na standardowych serwerach.
  • Konsekwencja: inżynier sieci musi rozumieć nie tylko urządzenia, ale też ich integrację i wzajemne oddziaływanie.
UTM - urządzenie łączące zaporę, IPS, antywirus, filtrowanie treści i VPN w jednej platformie.
29/45
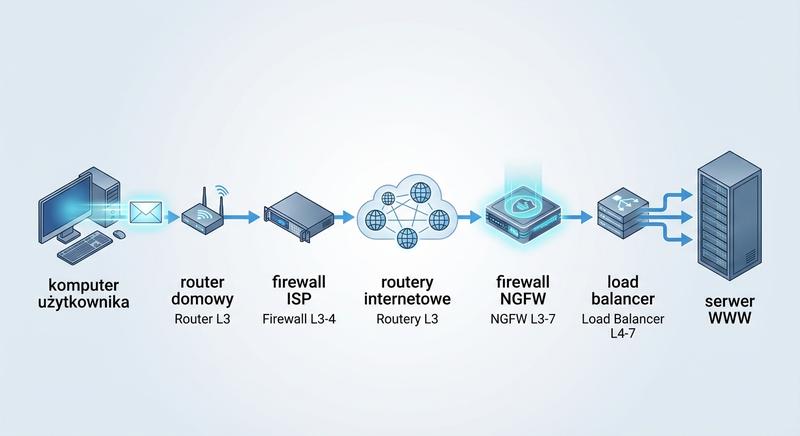
Cykl życia zapytania sieciowego
Slajd śledzi drogę zapytania sieciowego od przeglądarki do serwera i z powrotem.

Cykl życia zapytania sieciowego

  • Warstwa aplikacji (klient): użytkownik wpisuje URL, system sprawdza lokalną pamięć DNS i w razie potrzeby wysyła zapytanie DNS (UDP, port 53).
  • Rozwiązanie DNS: zapytanie przechodzi przez przełącznik, router i ewentualnie proxy lub firewall; serwer DNS zwraca adres IP docelowy, np. 93.184.216.34 (przykład ilustracyjny).
  • Połączenie TCP (L4): przeglądarka wykonuje three-way handshake; połączenie może przechwycić stateful firewall i load balancer.
  • Negocjacja TLS (L5/L6): przy HTTPS następuje uzgadnianie TLS, a load balancer może wykonać SSL offloading.
  • Żądanie HTTP (L7): przeglądarka wysyła GET, proxy lub WAF analizuje treść, a load balancer L7 kieruje żądanie do backendu.
  • Odpowiedź: serwer przetwarza żądanie i odsyła odpowiedź tą samą drogą do klienta.
Rozwiązywanie nazw DNS - proces zamiany nazwy domenowej na adres IP przed nawiązaniem połączenia.
30/45
Podsumowanie kursu - warstwa 1
Slajd podsumowuje zagadnienia warstwy fizycznej omówione w kursie.

Podsumowanie warstwy fizycznej

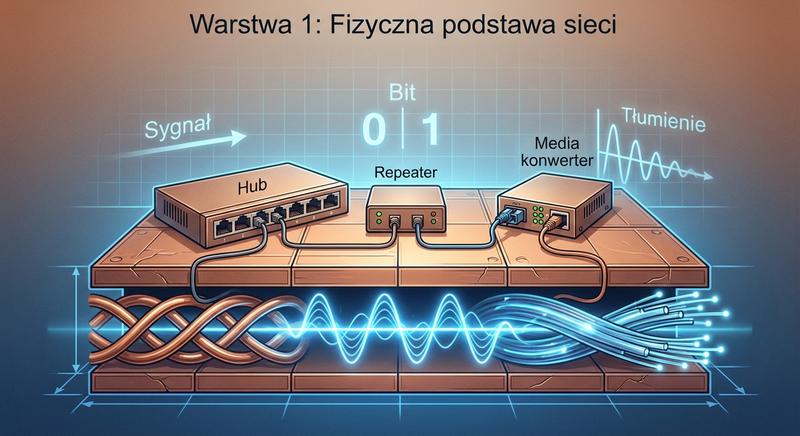
  • Rola: warstwa fizyczna (L1) przesyła surowe bity przez medium transmisyjne i nie podejmuje decyzji logicznych.
  • Media: kable koncentryczne, skrętka UTP/STP oraz światłowody jednomodowe i wielomodowe.
  • Standardy: 10BASE5, 10BASE2, 100BASE-TX i 1000BASE-T.
  • Urządzenia: repeatery (regeneratory sygnału), koncentratory (huby) i konwertery mediów (transceivery).
  • Kluczowe pojęcia: tłumienie sygnału (attenuation), przesłuchy (crosstalk), bitrate i kodowanie linii, np. Manchester, 4B/5B, NRZ.
  • Ograniczenia: maksymalne długości segmentów wynikają z właściwości medium.
Warstwa fizyczna - pierwsza warstwa modelu ISO/OSI odpowiedzialna za przesyłanie bitów przez medium.
31/45
Podsumowanie kursu - warstwa 2
Slajd podsumowuje zagadnienia warstwy łącza danych omówione w kursie.

Podsumowanie warstwy łącza danych

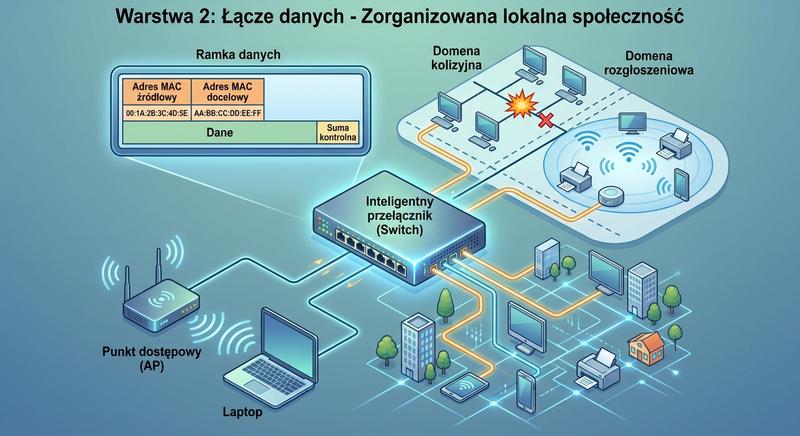
  • Rola: warstwa łącza danych (L2) zapewnia komunikację między sąsiednimi urządzeniami w sieci lokalnej; głównym protokołem jest Ethernet (IEEE 802.3).
  • Adresacja MAC: 48-bitowa, z OUI oraz typami unicast, multicast i broadcast.
  • Ramka Ethernet: preambuła, SFD, nagłówek z adresami MAC, EtherType, dane oraz FCS/trailer.
  • CSMA/CD i domeny kolizyjne: Carrier Sense Multiple Access with Collision Detection wykrywa kolizje we współdzielonym medium.
  • Przełączniki L2: tablica adresów MAC (MAC address table/CAM) oraz metody store-and-forward, cut-through i fragment-free.
  • STP/RSTP i VLAN: zapobieganie pętlom, sieci VLAN 802.1Q oraz porty access i trunk; most jako prekursor przełącznika.
Warstwa łącza danych - druga warstwa modelu ISO/OSI odpowiedzialna za komunikację w sieci lokalnej.
32/45
Podsumowanie kursu - warstwa 3
Slajd podsumowuje zagadnienia warstwy sieciowej omówione w kursie.

Podsumowanie warstwy sieciowej

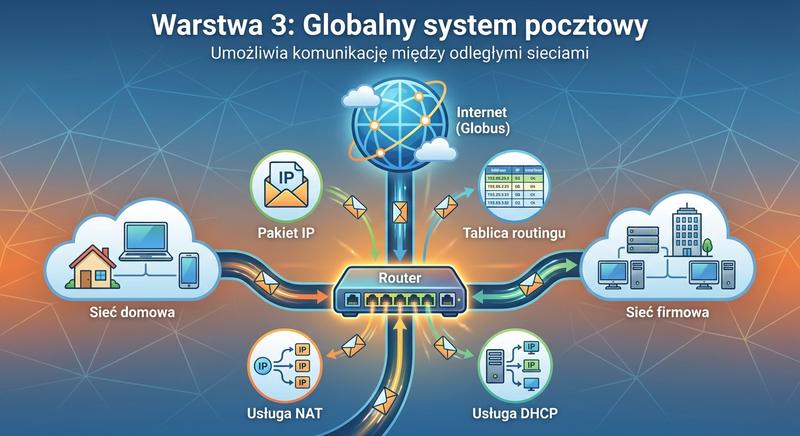
  • Rola: warstwa sieciowa (L3) odpowiada za adresację logiczną i trasowanie pakietów między sieciami; podstawowym protokołem jest IP (IPv4 i IPv6).
  • IPv4: klasy A/B/C, CIDR, maski podsieci oraz adresy publiczne i prywatne.
  • Pakiet IP: nagłówek z polami version, IHL, ToS/DSCP, TTL, protocol, source/destination IP i checksum.
  • ARP i ICMP: ARP rozwiązuje adresy IP na MAC, a ICMP obsługuje ping i traceroute.
  • IPv6: 128-bitowe adresy w notacji heksadecymalnej oraz NDP w miejsce ARP.
  • Routing: routery korzystają z tablicy routingu i routingu statycznego lub dynamicznego (RIP, OSPF, EIGRP, BGP) oraz metryk.
  • Przełącznik L3: przykład urządzenia wielowarstwowego łączącego funkcje L2 i L3.
Warstwa sieciowa - trzecia warstwa modelu ISO/OSI odpowiedzialna za adresację logiczną i routing.
33/45
Podsumowanie kursu - warstwy wyższe
Slajd podsumowuje zagadnienia warstw od transportowej do aplikacji.

Podsumowanie warstw wyższych

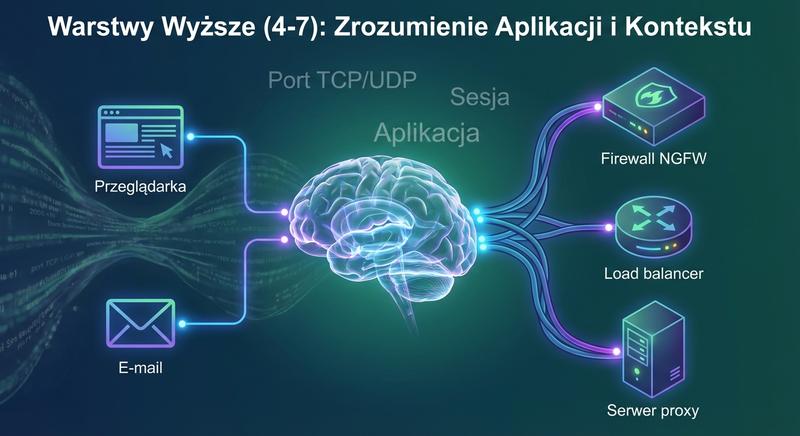
  • Zakres: warstwy L4-L7 odpowiadają za aplikacje, bezpieczeństwo i inteligentne zarządzanie ruchem.
  • TCP: niezawodny i połączeniowy, z kontrolą przepływu, oknem przesuwnym i three-way handshake.
  • UDP: szybki i bezpołączeniowy, bez retransmisji.
  • Porty i gniazda: port źródłowy i docelowy oraz gniazdo jako para IP:port.
  • Protokoły L7: HTTP/HTTPS, DNS, DHCP, SMTP i FTP.
  • Urządzenia: zapory sieciowe (stateless, stateful, NGFW), WAF, proxy (forward, reverse, transparent), load balancery (L4, L7), koncentratory VPN oraz IDS/IPS.
Warstwy wyższe - warstwy od czwartej do siódmej modelu ISO/OSI, związane z transportem i aplikacjami.
34/45
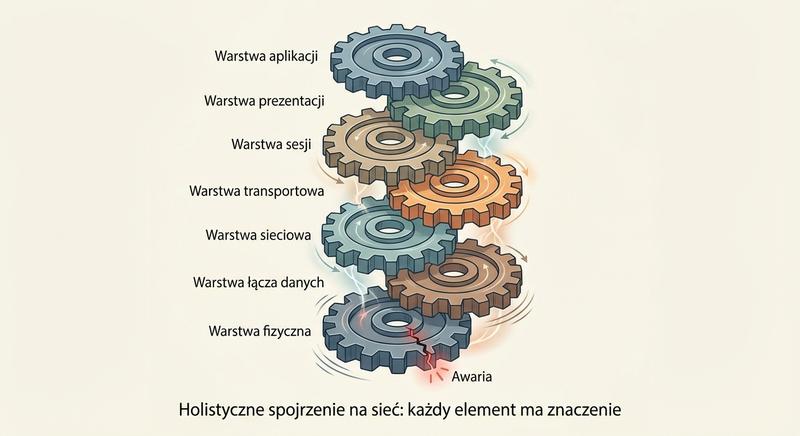
Holistyczne spojrzenie na sieć
Slajd uzasadnia potrzebę całościowego spojrzenia na sieć jako system współzależnych warstw.

Holistyczne spojrzenie na sieć

  • System: sieć jest integralnym systemem współzależnych warstw, a żadna warstwa nie działa w izolacji.
  • Wpływ decyzji: konfiguracja VLAN (L2) wpływa na routing (L3), a polityki zapory sieciowej (L3-L7) mogą blokować poprawny ruch niższych warstw.
  • Load balancing: zmienia sposób, w jaki serwery widzą ruch i może wymagać session persistence oraz uwzględnienia asymetrycznego trasowania.
  • Podejście end-to-end: analiza całej ścieżki pakietu od źródła do celu, ze wszystkimi urządzeniami pośrednimi, ich konfiguracją i wzajemnymi zależnościami.
  • Korzyść: całościowe spojrzenie ułatwia diagnozowanie złożonych problemów sieciowych.
Podejście end-to-end - analiza komunikacji na całej drodze od źródła do celu, z uwzględnieniem wszystkich urządzeń.
35/45
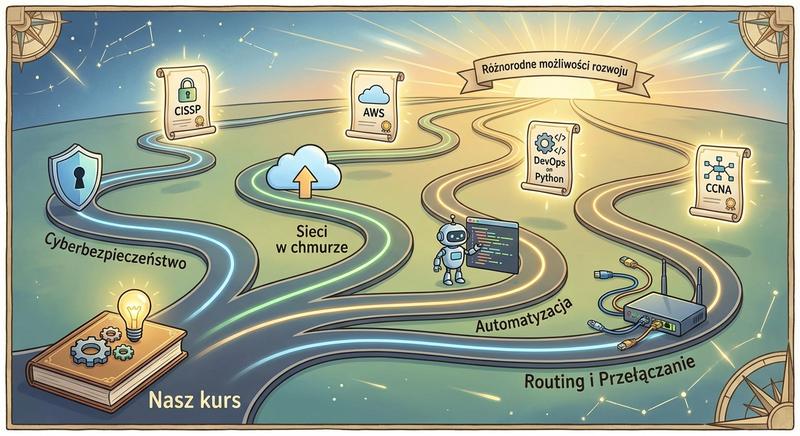
Co dalej? Kierunki rozwoju
Slajd wskazuje kierunki dalszego rozwoju w dziedzinie sieci komputerowych.

Kierunki rozwoju sieci

  • Network Automation i DevOps: Ansible, Terraform, NAPALM oraz Python z bibliotekami netmiko, napalm i pyATS.
  • Cloud Networking: AWS, Azure i Google Cloud, m.in. VPC (Virtual Private Cloud), Security Groups, Transit Gateway i Cloud WAN.
  • SD-WAN: Cisco Catalyst SD-WAN (dawniej Viptela), VMware VeloCloud SD-WAN i Fortinet SD-WAN do inteligentnego zarządzania łączami WAN z centralną orkiestracją.
  • Zero Trust: architektura Zero Trust (NIST SP 800-207), mikrosegmentacja, SASE (Secure Access Service Edge) i ZTNA (Zero Trust Network Access).
  • Observability i AIOps: Cisco ThousandEyes, Kentik i ExtraHop, czyli monitoring wspomagany sztuczną inteligencją.
SD-WAN - rozwiązanie zarządzające wieloma łączami WAN z centralną orkiestracją i wyborem ścieżki.
36/45
Podsumowanie części 5
Slajd zbiera najważniejsze pojęcia omówione w części piątej.

Podsumowanie części 5

  • Zapora sieciowa, NGFW i WAF: urządzenia filtrujące ruch od L3 do L7; NGFW dodaje DPI, IPS i kontrolę aplikacji, a WAF chroni aplikacje internetowe przed atakami L7.
  • Serwer proxy: pośrednik HTTP/HTTPS oferujący caching, filtrowanie i anonimizację.
  • Load balancer: dystrybucja ruchu na wiele serwerów (L4/L7); kluczowe algorytmy to round robin, least connections i source IP hash.
  • SSL offloading: odciążanie serwerów z szyfrowania TLS na load balancerze.
  • koncentrator VPN: bezpieczne tunele dla zdalnego dostępu i łączenia sieci.
  • IDS/IPS: monitorowanie i blokowanie ataków z użyciem sygnatur i anomalii.
  • L3 Switch i SDN: przełącznik z routingiem sprzętowym do trasowania między sieciami VLAN oraz SDN z podziałem control plane i data plane, centralnym kontrolerem i OpenFlow.
IDS/IPS - systemy monitorujące i blokujące zagrożenia w ruchu sieciowym.
37/45
Kluczowe umiejętności inżyniera sieci
Slajd wymienia umiejętności niezbędne w pracy inżyniera sieci.

Umiejętności inżyniera sieci

  • Modele referencyjne: OSI (7 warstw) i TCP/IP, enkapsulacja, dekapsulacja i funkcje każdej warstwy.
  • Adresacja IP i podsieci: biegłe obliczanie masek, adresów sieci i rozgłoszeniowych, VLSM oraz CIDR.
  • Konfiguracja urządzeń: praktyczna obsługa przełączników i routerów, m.in. Cisco IOS, VLAN, STP, routing statyczny, OSPF, ACL i NAT.
  • Diagnostyka: ping, traceroute, tcpdump, Wireshark, analiza logów i interpretacja wyników poleceń show.
  • Bezpieczeństwo sieci: projektowanie zapór sieciowych, zarządzanie ACL, VPN i segmentacja sieci.
  • Dokumentacja: schematy sieciowe L2/L3, dokumentacja IPAM i procedury zmian.
Dokumentacja sieci - zestaw schematów, rejestrów adresacji i procedur opisujących infrastrukturę.
38/45
Finalna enkapsulacja
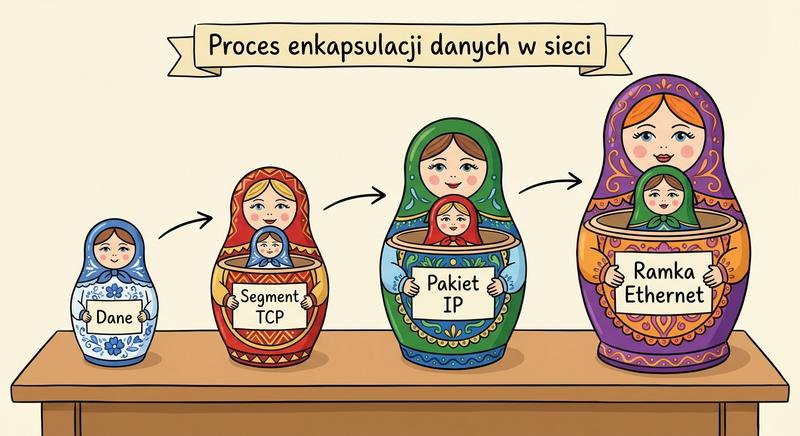
Slajd ilustruje pełny proces enkapsulacji danych przez wszystkie warstwy modelu ISO/OSI.

Enkapsulacja danych

  • Warstwa aplikacji (L7): aplikacja generuje dane, np. HTTP GET /index.html, które trafiają do gniazda.
  • Warstwa transportowa (L4): dane są dzielone na segmenty i otrzymują nagłówek TCP/UDP z portami oraz numerami sekwencyjnymi (TCP).
  • Warstwa sieciowa (L3): segmenty są pakowane w pakiety IP z nagłówkiem zawierającym adresy źródłowy i docelowy (IPv4/IPv6) oraz TTL.
  • Warstwa łącza danych (L2): pakiety są enkapsulowane w ramki Ethernet z adresami MAC źródłowym i docelowym oraz stopką FCS.
  • Warstwa fizyczna (L1): ramka zmienia się w strumień bitów (sygnał elektryczny lub świetlny) transmitowany przez medium.
Enkapsulacja - dodawanie nagłówków kolejnych warstw do danych podczas wysyłania.
39/45
Bibliografia i źródła
Slajd podaje literaturę i dokumenty źródłowe przydatne w dalszej nauce.

Bibliografia i źródła

  • Andrew S. Tanenbaum - „Sieci komputerowe” (wydanie V): klasyczna pozycja dla każdego inżyniera sieci.
  • Wendell Odom - „CCNA 200-301 Official Cert Guide” (vol. 1 i 2): praktyczne i teoretyczne źródło oraz standard przygotowania do certyfikacji Cisco.
  • Richard Froom - „Cisco Switching Black Book”: szczegółowe omówienie przełączania, VLAN i STP.
  • James Boney - „Cisco IOS Quick Reference”: przydatna ściągawka z poleceń IOS.
  • Dokumenty RFC: RFC 791 (IPv4), RFC 793 (TCP, zastąpiony przez RFC 9293 z 2022), RFC 826 (ARP), RFC 768 (UDP) oraz RFC 8200 (IPv6).
RFC - dokument standaryzacyjny opisujący protokoły i mechanizmy internetu.
40/45
Polecane materiały online
Slajd wskazuje bezpłatne narzędzia i materiały do dalszej nauki sieci.

Polecane materiały online

  • Packet Tracer (Cisco): darmowy symulator do nauki konfiguracji IOS, idealny dla początkujących do ćwiczenia VLAN, STP, routingu i ACL.
  • GNS3 i EVE-NG: zaawansowane emulatory uruchamiające rzeczywiste obrazy IOS, NX-OS, JunOS i innych systemów.
  • Wireshark: narzędzie do analizy ruchu, przechwytywania pakietów, analizy protokołów i rozwiązywania problemów.
  • Kursy online: YouTube (David Bombal, Keith Barker, Jeremy’s IT Lab), Cisco NetAcad i Udemy.
  • Społeczności: Reddit r/ccna i r/networking, NetworkLessons.com oraz PacketLife.net.
Emulator sieci - oprogramowanie uruchamiające obrazy systemów urządzeń sieciowych w środowisku wirtualnym.
41/45
Dziękujemy za uwagę!
Slajd kończy cykl wykładów i zachęca do dalszej nauki.

Podsumowanie kursu

  • Podziękowania: za wytrwałość i zaangażowanie w kursie „Budowa i konfiguracja urządzeń sieciowych”.
  • Fundament wiedzy: zdobyte podstawy mają wspierać dalszy rozwój w sieciach komputerowych i bezpieczeństwie IT.
  • Dalsza nauka: zachęta do certyfikatów CCNA, Network+ i JNCIA oraz praktyki w laboratoriach sieciowych.
  • Charakter dziedziny: sieci komputerowe nieustannie ewoluują, dlatego warto kontynuować naukę.
  • Życzenia: powodzenia na egzaminach i w przyszłej karierze zawodowej.
Certyfikacja - formalne potwierdzenie kompetencji w zakresie sieci komputerowych.
42/45
Dodatek: podsumowanie jednostek PDU
Slajd zestawia jednostki PDU przypisane do poszczególnych warstw modelu ISO/OSI.

Jednostki PDU w modelu ISO/OSI

  • L7, L6 i L5: dane (data), czyli informacje przesyłane między aplikacjami.
  • L4: segment dla TCP lub datagram dla UDP, z nagłówkiem zawierającym porty i dane.
  • L3: pakiet (packet) z nagłówkiem IP, adresami źródłowym i docelowym oraz TTL.
  • L2: ramka (frame) z nagłówkiem adresów MAC i EtherType, danymi oraz FCS (trailer).
  • L1: bity (bits), czyli surowy strumień bitów na medium.
PDU - jednostka danych protokołu charakterystyczna dla danej warstwy modelu ISO/OSI.
43/45
Dodatek: Urządzenia i adresy
Slajd mapuje urządzenia sieciowe na warstwy modelu ISO/OSI i typy adresów.

Urządzenia i adresy w modelu ISO/OSI

  • Warstwa 1 (fizyczna): hub, repeater i konwerter mediów nie analizują adresów, a operują na sygnałach elektrycznych lub optycznych.
  • Warstwa 2 (łącza danych): most i przełącznik L2 operują na adresach MAC (48-bitowych, np. AA:BB:CC:DD:EE:FF).
  • Warstwa 3 (sieciowa): router i przełącznik L3 operują na adresach IP (IPv4 32-bitowych, np. 192.168.1.1; IPv6 128-bitowych).
  • Warstwa 4 (transportowa): firewall stateful i load balancer L4 operują na portach TCP/UDP (16-bitowych, 0-65535).
  • Warstwa 7 (aplikacji): proxy, WAF i load balancer L7 analizują treść aplikacji (URL, nagłówki HTTP, cookies, payload).
Adres MAC - 48-bitowy adres fizyczny interfejsu używany w warstwie łącza danych.
44/45
Zasady bezpiecznej konfiguracji
Slajd podaje listę zasad bezpiecznej konfiguracji urządzeń sieciowych.

Zasady bezpiecznej konfiguracji

  • Konta i hasła: zmieniaj domyślne hasła i nazwy użytkowników, wyłączaj domyślne konta i ustawiaj silne hasło enable secret.
  • Nieużywane usługi: wyłączaj zbędne usługi i porty, np. serwer HTTP na przełączniku, Telnet oraz CDP/LLDP na granicy sieci.
  • Least privilege: w ACL blokuj wszystko domyślnie i otwieraj tylko ruch niezbędny.
  • Segmentacja: VLAN i reguły zapory sieciowej izolują ruch produkcyjny, zarządczy i gościnny.
  • Aktualizacje: regularnie aktualizuj IOS i firmware oraz śledź biuletyny bezpieczeństwa producenta.
  • Logowanie i monitoring: syslog, SNMP, NetFlow/IPFIX; bez logów nie ma wykrywalności incydentów.
  • Szyfrowanie zarządzania: SSH zamiast Telnet, HTTPS zamiast HTTP i SNMPv3 zamiast v2c.
Zasada najmniejszych uprawnień - otwieranie wyłącznie tych portów i usług, które są niezbędne.
45/45
Gratulacje - ukończyli Państwo kurs!
Slajd podsumowuje ukończenie kursu i zachęca do praktyki laboratoryjnej.

Ukończenie kursu i dalsza praktyka

  • Zakres wiedzy: od fizycznej transmisji bitów, przez adresację MAC i IP, po urządzenia bezpieczeństwa i równoważenia obciążenia.
  • Zrozumienie sieci: od sygnału na kablu do aplikacji w przeglądarce.
  • Teoria a praktyka: prawdziwe umiejętności zdobywa się w laboratorium, np. Packet Tracer i GNS3, oraz podczas konfiguracji rzeczywistego sprzętu.
  • Rozwiązywanie problemów: praktyka z realnymi problemami sieciowymi utrwala wiedzę.
  • Życzenia: sukcesów w edukacji i karierze oraz optymalnego routingu i bezstratnych pakietów.
Laboratorium sieciowe - środowisko ćwiczeniowe do konfiguracji i testowania urządzeń sieciowych.